


Nel 2026 le infrastrutture critiche sono un bersaglio ordinario della guerra moderna: centrali e sottostazioni elettriche, aeroporti, reti di telecomunicazione e data center vengono colpiti con droni, sabotaggi a basso costo e attacchi informatici, spesso combinati, in una permacrisi che non concede tregua a Stati, imprese e cittadini.
Si passa dalla violenza che distrugge a quella che spegne: attori statali, criminali e terroristici condividono strumenti e metodi e la distinzione tra sicurezza fisica e cyber security non regge più, perché drone e malware colpiscono lo stesso servizio.
Cambia di conseguenza ciò che si chiede alle organizzazioni e alle agenzie di intelligence che le sostengono: meno protezione reattiva dei singoli asset, più resilienza sistemica e predittiva. L’Europa e l’Italia dispongono di strumenti normativi importanti, ma è nell’attuazione, nella condivisione delle informazioni e nella cultura del rischio che si gioca la partita.
A questo quadro si aggiunge una dimensione che il dibattito sulla sicurezza considera ancora poco: quella della dipendenza tecnologica. Come osserva Pierguido Iezzi (direttore Cyber di Zenita Group) – in un articolo recentemente pubblicato da Il sole 24 ore intitolato “Mediterraneo cyber: si forma la nuova geografia del potere” – chi controlla chip, cavi e software può condizionare la sovranità altrui senza possederne le infrastrutture. Per questo la nuova AI-enabled intelligence dovrà guardare non solo a chi attacca, ma anche a chi, attraverso le dipendenze, può limitare la libertà d’azione di uno Stato.
Indice degli argomenti
Lo scenario: permacrisi e conflitti in atto
La permacrisi è la convergenza e sovrapposizione perpetua di crisi geopolitiche, climatiche, tecnologiche ed economiche. Gli shock non si presentano più in sequenza ma insieme e si alimentano a vicenda: una siccità può innescare uno shock alimentare, quindi, flussi migratori e instabilità politica sfruttabile da potenze ostili che poi attaccano le infrastrutture critiche non solo fisicamente ma anche attraverso attacchi cyber sempre più sofisticati.
Su questo sfondo, tre teatri di conflitto definiscono il quadro attuale. In Ucraina la guerra con la Russia prosegue con un forte riflesso digitale: i raid russi su Kyiv hanno colpito anche l’infrastruttura digitale ucraina, mentre in Russia i data center di Yandex a Sasovo (regione di Ryazan) e a Kaluga sono stati danneggiati da attacchi con droni l’8 e il 9 ottobre 2026. La società ha comunicato la chiusura completa del primo e l’indisponibilità di parte dell’infrastruttura del secondo, senza poter indicare tempi certi di ripristino.
Il conflitto tra Stati Uniti, Israele e Iran ha coinvolto a sua volta i data center del Golfo, con attacchi a strutture in Bahrein e negli Emirati Arabi Uniti.
Nel Golfo, però, la partita non si gioca solo sul piano militare. Nel maggio 2025 Stati Uniti ed Emirati Arabi Uniti hanno annunciato ad Abu Dhabi un campus per l’IA con una potenza elettrica prevista di 5 gigawatt; pochi mesi dopo Washington ha autorizzato la emiratina G42 e la saudita Humain ad acquistare ciascuna l’equivalente di un massimo di 35.000 chip Nvidia Blackwell GB300, imponendo requisiti di sicurezza e rendicontazione.
Due Stati finanziano la propria ambizione tecnologica, un terzo stabilisce le condizioni di accesso a una tecnologia decisiva per realizzarla. Come osserva Iezzi, possedere le infrastrutture non equivale a controllarle: una parte della sovranità tecnologica del Golfo si negozia a Washington ancor prima che i nuovi data center entrino in funzione.
A queste due guerre si aggiunge l’instabilità del Medio Oriente e la zona grigia europea, dove il rischio più concreto non è il missile di un esercito, bensì il sabotaggio ibrido: sotto la soglia del conflitto aperto, difficile da attribuire e spesso affidato a intermediari reclutati sul posto.
Ciò che si evince dallo scenario in atto è che la pressione informatica segue quella geografica. Nelle aree coinvolte nei conflitti o vicine ai teatri di guerra, i picchi di tentativi di violazione contro il settore governativo coincidono con la cronologia degli scontri, anziché crescere gradualmente.
Gli esperti di settore precisano che si tratta di una correlazione temporale e non di una prova di responsabilità: la telemetria misura dove e quanto si attacca, ma non permette di attribuire gli attacchi a uno Stato o a un gruppo. Il risultato è che il data center, e più in generale l’infrastruttura critica, ha perso la propria neutralità. In tutti i casi recenti il conto immediato è stato pagato soprattutto da civili, banche, pubblica amministrazione, società di servizi, trasporti e piccole imprese.
Infrastrutture critiche: il nuovo campo di battaglia
Gli episodi riportati nel 2026 mostrano come la disponibilità di un servizio possa dipendere da elementi che, nelle tradizionali analisi di cyber security, ricevono un’attenzione insufficiente. Alimentazione elettrica, raffreddamento, impianti antincendio, connettività e accesso fisico sono componenti essenziali della resilienza di un’infrastruttura digitale.
Basti pensare al ritrovamento di ordigni esplosivi improvvisati nei pressi di una sottostazione al servizio della centrale di Jänschwalde, in Germania; il ritrovamento di un drone con esplosivo vicino a un aereo cargo ucraino nell’area dell’aeroporto di Lipsia/Halle; gli attacchi contro data center nel Golfo; i raid che hanno interessato l’infrastruttura digitale ucraina; gli attacchi con droni ai data center di Yandex a Sasovo e Kaluga (8-9 ottobre 2026); il 12 ottobre u.s., in Francia, l’attacco informatico ai sistemi di refrigerazione di centinaia di supermercati, che ha costretto diversi punti vendita a eliminare alimenti deteriorati. In quest’ultimo caso il Cert-Fr ha segnalato numerose compromissioni dei dispositivi di controllo remoto degli impianti, mentre autori e finalità restano da chiarire.
In Polonia, inoltre, la procura indaga sull’incendio doloso di una stazione di terra Starlink come possibile atto terroristico, nell’ambito di un’indagine che contempla un presunto coinvolgimento dell’intelligence russa.
I casi di Russia e Francia mostrano quanto sia difficile separare la sicurezza delle infrastrutture da quella dei servizi che ne dipendono: in Russia un attacco fisico interrompe attività digitali, in Francia un’intrusione informatica produce danni materiali alla distribuzione alimentare. Inoltre, la proprietà nazionale della tecnologia, da sola, non garantisce la continuità dei servizi.
Da questi episodi, pur differenti per contesto e modalità, emergono cinque lezioni operative:
- La ridondanza non basta – La domanda giusta non è quante zone si usano, ma quale territorio, quale rete elettrica e quale spazio aereo condividono. Per i processi critici la distanza va misurata in regioni e, dove la sovranità dei dati lo consente, in Paesi.
- Il punto debole è fuori dall’edificio – Generatori, gruppi frigo, torri di raffreddamento, trasformatori e serbatoi di gasolio sono all’aperto o sui tetti: a un drone basta spegnere alimentazione o raffreddamento.
- L’antincendio va ripensato – Gli impianti sono pensati per un guasto elettrico, non per un ordigno con carburante: servono compartimentazione, gas inerte e separazione degli impianti.
- L’impronta pubblica è un rischio – Posizione e caratteristiche dei data center sono note da directory, permessi edilizi, comunicati e immagini satellitari commerciali: gestirla è un compito della security, non solo della comunicazione.
- Contratti e persone contano – Occorre verificare continuamente come i contratti cloud trattano gli atti di guerra e quali polizze li escludono, oltre a definire chi decide la migrazione dei carichi, con quali soglie e su quali fonti.
Dalla bomba alla tastiera: la minaccia verso l’impatto sistemico
Per decenni la minaccia terroristica alle città ed ai vari ecosistemi critici è stata pensata come violenza visibile e localizzata: un ordigno, un attentato, un numero di vittime. Il bersaglio era la folla; l’obiettivo, il simbolo e la paura. Oggi la logica si sposta: per ottenere un effetto paragonabile non è più indispensabile sparare o far esplodere qualcosa, perché è possibile spegnere ciò che tiene in vita i nostri ecosistemi critici.
La minaccia evolve così da un “impatto puntuale” a un “impatto sistemico”: l’effetto non resta confinato alla vittima iniziale, ma si propaga lungo le interdipendenze tra energia, telecomunicazioni, pagamenti, trasporti, sanità, acqua e altri servizi essenziali.
Siamo dinanzi ad un cambiamento insidioso per tre ragioni. Anzitutto, costa poco e si fa a distanza: un accesso remoto, un drone economico o un intermediario reclutato sul posto richiedono risorse minime rispetto al danno prodotto e, soprattutto, chi attacca non deve esporsi.
Poi è negabile: l’attribuzione è difficile e spesso impossibile nell’immediato; inoltre, il sabotaggio ibrido resta volutamente sotto la soglia del conflitto aperto.
Infine, moltiplica l’effetto, ovvero, colpire un nodo poco protetto (un’alimentazione, un raffreddamento, un fornitore) può bloccare servizi che nessuno considerava legati a quel nodo. Il caso di Vinnytsia, dove un servizio dipendeva da un edificio di Kyiv, mostra come la dipendenza nascosta sia la vera superficie d’attacco.
Serve però rigore. Gli attacchi alla rete elettrica ucraina del 2015 e 2016 restano l’esempio storico di sabotaggio informatico con effetti fisici. Inoltre, sempre più spesso le agenzie di intelligence occidentali segnalano accessi pre-posizionati in comunicazioni, energia, trasporti e acqua. Ciò non significa che ogni gruppo terroristico disponga oggi di queste capacità: la parte più concreta del rischio riguarda attori statali, criminali evoluti e intermediari che ne usano strumenti e metodi.
La bomba non scompare; la tastiera, il drone e il sabotaggio mirato le si affiancano e, spesso si combinano.
La convergenza tra attori statali, criminali e terroristici
Il confine tra chi attacca per strategia, per profitto e per ideologia si sta dissolvendo. Strumenti, canali e intermediari si sovrappongono, come accennato, mentre l’effetto sul servizio resta lo stesso a prescindere da chi colpisce. Vediamo in dettaglio di che si tratta.
| Attore | Obiettivo prevalente | Modalità tipiche | Punto di contatto con gli altri |
|---|---|---|---|
| Statale | Spionaggio, pressione strategica, preparazione di opzioni di crisi | Accessi pre-posizionati su sistemi di controllo industriale, attacchi alla catena di fornitura, sabotaggio ibrido | Usa tecniche criminali (ransomware, wiper) per la negabilità plausibile e recluta intermediari locali |
| Criminale | Profitto | Ransomware, estorsione, vendita di accessi | Opera con il consenso tacito di Stati ostili; i suoi strumenti possono diventare armi di sabotaggio |
| Terroristico, estremista e hacktivista | Paura, visibilità, effetto simbolico | Sabotaggi fisici, oscuramento di siti, incendi dolosi, attacchi dimostrativi | Può essere ispirato, finanziato o strumentalizzato da Stati; l’IA abbassa la soglia tecnica |
È doveroso evidenziare che la convergenza tra i vari attori si alimenta di quattro meccanismi.
Primo meccanismo: la condivisione degli strumenti
Ransomware e wiper nascono nel crimine, ma servono anche a operazioni statali. Per l’ENISA il ransomware resta la minaccia più impattante per l’UE; inoltre, gli hacktivisti hanno prodotto quasi l’80% degli incidenti registrati tra luglio 2024 e giugno 2025, un dato che mescola il semplice oscuramento di siti con la cifratura di sistemi essenziali.
Secondo meccanismo: l’esternalizzazione della violenza
In Europa il sabotaggio è spesso affidato a persone reclutate sul posto e il caso della stazione Starlink in Polonia, che la procura indaga come terrorismo e che gli inquirenti ritengono ordinato dall’intelligence russa, riunisce in un solo episodio atto fisico, mandante statale e qualificazione terroristica.
Terzo meccanismo: l’IA a basso costo
I modelli open source economici, privati delle protezioni di sicurezza, abbassano la soglia di competenza per phishing, ricognizione e sviluppo di malware, mettendo capacità un tempo statali alla portata di attori meno strutturati.
Quarto meccanismo: l’ambiguità dell’attribuzione
Se non si sa con certezza chi ha colpito, la risposta politica ritarda e l’avversario guadagna margine. Si tratta di contenere l’impatto, considerando, ad esempio , che un ransomware su un ospedale, un sabotaggio di una sottostazione o un’intrusione pre-posizionata producono conseguenze simili per i cittadini, indipendentemente dal fatto che dietro ci sia uno Stato, una banda o una cellula terroristica. La difesa delle città e delle infrastrutture critiche deve, quindi, essere costruita sulle funzioni da preservare, non sull’identità presunta di chi le minaccia.
Dal bug alla crisi: le sei fasi
Una vulnerabilità tecnica in una infrastruttura critica diventa una crisi urbana e sociale attraverso una sequenza di passaggi. Il modello seguente è da considerarsi un’elaborazione analitica costruita sugli episodi e sulle tendenze descritte: ogni fase offre una finestra in cui la cyber intelligence e la difesa possono interrompere la catena, senza tuttavia dimenticare che il costo dell’intervento cresce a ogni passaggio.
| Fase | Cosa accade | Segnale precoce | Leva di difesa |
|---|---|---|---|
| 1. Ingresso | Sfruttamento di una vulnerabilità non corretta, di credenziali deboli o di un fornitore compromesso. Il phishing resta la via principale (60% degli accessi intrusivi nell’analisi ENISA 2025) | Tentativi anomali di accesso, campagne di phishing, vulnerabilità note non corrette | Igiene di base, autenticazione a più fattori, Zero Trust, controllo dei fornitori |
| 2. Preposizionamento e ricognizione | L’avversario resta silenzioso, mappa asset e dipendenze, sfrutta l’impronta pubblica dei siti (directory, permessi, immagini satellitari) | Raccolta anomala di dati, movimenti laterali, diffusione silenziosa di malware distruttivo | Threat hunting, visibilità IT/OT/IoT, riduzione dell’esposizione pubblica |
| 3. Innesco | L’attacco scatta, spesso in coincidenza con una tensione geopolitica: ransomware o wiper, sabotaggio fisico, drone su alimentazione o raffreddamento | Picchi di tentativi che coincidono con gli eventi, allerte di intelligence, avvistamenti di droni | Playbook di risposta, isolamento selettivo, rilevamento collegato alle autorità |
| 4. Propagazione | L’effetto risale le dipendenze nascoste: energia, raffreddamento, rete, cloud, pagamenti. Un sito spento ne trascina altri | Guasti a catena su fornitori e servizi apparentemente non collegati | Mappa delle interdipendenze, ridondanza reale, migrazione dei carichi |
| 5. Impatto urbano | Si fermano servizi di cui la città vive: banche e pagamenti, comunicazioni, trasporti, sanità, acqua, amministrazione digitale | Disservizi segnalati da cittadini e imprese, code, ospedali in difficoltà | Priorità di ripristino, continuità operativa, coordinamento con ACN e autorità |
| 6. Crisi sociale | Perdita di fiducia, panico, disinformazione che amplifica l’evento, pressione politica e mediatica, danni economici e assicurativi | Narrazioni ostili e deepfake, campagne FIMI, tensione sui social | Comunicazione di crisi, debunking automatizzato, trasparenza istituzionale |
È importante evidenziare che le fasi 1 e 2 sono quasi sempre invisibili alla cittadinanza e perfino ai vertici dell’organizzazione colpita, ma sono quelle in cui la difesa costa meno: la cyber intelligence ha il maggior valore quando lavora prima dell’innesco.
Dalla fase 4 in poi il problema smette di essere tecnico e diventa sistemico: nessun singolo operatore controlla l’intera catena e la risposta richiede coordinamento tra pubblico e privato, tra sicurezza fisica e informatica, tra gestione tecnica e comunicazione.
In una città come Milano, ad esempio, dove il mercato dei data center concentra gran parte della capacità italiana, questa sequenza non è un esercizio teorico. È la ragione per cui la domanda corretta non riguarda la sicurezza del singolo edificio, ma quanto tempo servirebbe a far ripartire i servizi essenziali se un nodo cadesse.
Cyber war e IA
La guerra cibernetica, come abbiamo imparato negli ultimi anni, accompagna o sostituisce il conflitto convenzionale e, sempre più, ne confonde i confini. Dallo scenario attuale che stiamo vivendo emergono quattro tendenze, qui di seguito riportate.
Dallo spionaggio al sabotaggio
Le operazioni statali in Europa nascevano come spionaggio silenzioso e si spostano verso attacchi dirompenti, con un’attenzione crescente a sistemi di controllo industriale e tecnologie operative. L’esempio storico sono gli attacchi alla rete elettrica ucraina del 2015 e 2016; le intelligence occidentali segnalano anche accessi pre-posizionati in settori critici (comunicazioni, energia, trasporti, acqua) utilizzabili in caso di crisi.
Attori statali e criminalità informatica: confini sempre più sfumati
La distinzione tra attacchi informatici sponsorizzati dagli Stati e criminalità informatica è sempre meno netta. Alcuni attori statali ricorrono a tecniche tipiche del cybercrime, come ransomware e wiper, per mascherare la propria identità e garantire una plausible deniability, ossia la possibilità di negare in modo credibile il proprio coinvolgimento.
Parallelamente, gruppi criminali possono operare con il tacito consenso, il sostegno o la protezione di Stati ostili, contribuendo al perseguimento di obiettivi geopolitici attraverso operazioni informatiche. Una convergenza che rende più complessa l’attribuzione degli attacchi e richiede un approccio integrato alla cybersecurity, alla cyber threat intelligence e alla sicurezza nazionale.
Catena di fornitura e gestione delle identità digitali
La sicurezza della catena di fornitura rappresenta un elemento centrale della cyber resilience. La compromissione di un fornitore di software, di servizi gestiti o di infrastrutture cloud può infatti propagare gli effetti di un attacco a più organizzazioni, sfruttando le relazioni di fiducia e gli accessi privilegiati tra sistemi e soggetti interconnessi.
In questo scenario, il phishing rimane una delle principali tecniche di accesso iniziale: secondo l’analisi ENISA 2025, rappresenta il 60% dei vettori di intrusione considerati. Aumentano, inoltre, i rischi legati agli errori umani, alle password deboli e a una gestione inadeguata delle identità e dei privilegi di accesso.
L’IA come moltiplicatore
L’IA rende gli attacchi più rapidi ed economici: phishing più convincente, ingegneria sociale automatizzata, audio e video sintetici, ricognizione e sviluppo di malware, codice sempre più adattivo. Secondo il rapporto “AI State craft and Cyber threats in 2026” di Trend Micro, gruppi legati a Cina, Russia, Corea del Nord e Iran hanno già integrato l’IA nelle loro operazioni.
Lo stesso rapporto osserva, altresì, che l’accesso ai modelli occidentali più avanzati non è decisivo: i gruppi APT cinesi passano a modelli locali quando quelli americani ed europei li bloccano, come in un attacco in Thailandia in cui l’aggressore è passato a un modello cinese per raccogliere credenziali.
Il rischio principale non è tanto la qualità quanto la quantità. I modelli open source cinesi a basso costo, indietro di sei-otto mesi rispetto ai modelli statunitensi di punta, possono essere privati delle protezioni di sicurezza e usati per moltiplicare attacchi a basso costo, fuori dalla portata dei fornitori occidentali di cybersicurezza. L’IA è anche un bersaglio: gli agenti autonomi sono nuove identità digitali con accesso a sistemi sensibili, e il “cost harvesting” sfrutta i servizi di IA per generare costi di calcolo eccessivi alla vittima.
Ciò vale anche per la dimensione fisica: droni sempre più economici, capaci di volare a bassa quota senza segnali facilmente rilevabili, riproducono nello spazio fisico la stessa corsa tra attaccanti e difensori. Di fatto, l’IA aiuta i difensori ad analizzare enormi quantità di dati e a trasformare più input di sensori in una decisione su come trattare un drone in arrivo, ma la tecnologia evolve su entrambi i fronti.
C’è infine una dimensione di potere. Iezzi parla di un’era degli “algoritmi armati”: il potere non si misura più soltanto in ciò che una tecnologia sa fare, ma nella capacità di condizionare la libertà di scelta di chi ne dipende. Per gli Stati, quindi, la dipendenza da modelli, chip e servizi di IA controllati da altri è un fattore di rischio strategico, oltre che tecnico.
L’Europa sotto pressione
A giugno 2026 gli enti pubblici hanno subito in media 2.836 attacchi informatici a settimana a livello globale, circa il 90% in più rispetto al gennaio 2024. In Europa l’aumento è stato ancora più rapido secondo quanto rivela Check Point: la media sarebbe passata da 1.197 a 2.563, con un incremento del 114%.
È doveroso evidenziare che le statistiche, provenienti da analisi ENISA e da fonti nazionali, confermano che il settore della Pubblica Amministrazione (PA) rimane un osservatorio rilevante, considerando che custodisce informazioni strategiche, eroga servizi essenziali e comprende, spesso, sistemi tecnologici eterogenei, con differenti livelli di aggiornamento e protezione.
Di fatto la PA la rappresenta il 32% delle organizzazioni prese di mira nell’analisi ENISA sul 2025 (il 73% delle quali entità essenziali o importanti per la NIS2) e il 38% degli incidenti tra luglio 2024 e giugno 2025, due valori che derivano da perimetri diversi.
Nei singoli Paesi gli attacchi informatici sono aumentati del 145% in Polonia tra 2024 e 2025; in Francia, a luglio 2026, sono state rubate informazioni sensibili di oltre 600.000 contribuenti; a Berlino, ad agosto 2026, un gruppo legato alla Russia ha sottratto dati governativi, inclusi fascicoli del personale e password, costringendo alcuni sistemi a fermarsi.
Anche il conto economico è pesante. Nel 2024 il 21,5% delle imprese UE ha segnalato incidenti con effetti negativi e, secondo il broker assicurativo Howden, gli attacchi sono costati a Francia, Germania, Italia e Spagna 300 miliardi di euro in cinque anni. Anche la scala del problema è enorme: in Germania 50.000 organizzazioni sono classificate come infrastrutture critiche, in Italia circa 21.500 e, secondo gli esperti, la maggior parte non sarebbe in grado di difendersi da attori militari o civili malintenzionati.
Pesano infine la frammentazione e il fattore umano. Nonostante 1,4 miliardi di euro di fondi UE per la protezione dagli attacchi informatici, un rapporto di settembre 2026 della Corte dei conti europea ha rilevato che un sistema di allerta precoce non era pienamente operativo.
Inoltre, ad oggi, i governi restano restii a condividere informazioni e capacità e, talvolta, anche le agenzie di intelligence dello stesso Paese esitano a farlo.
Cosa sta facendo l’Europa
L’Unione Europea (UE) ha progressivamente sviluppato un quadro normativo che combina gestione del rischio, sicurezza dei prodotti digitali, protezione delle infrastrutture essenziali e cooperazione nella risposta agli incidenti.
La direttiva NIS2 amplia il perimetro dei soggetti interessati e rafforza gli obblighi di gestione del rischio cyber, responsabilità del management e notifica degli incidenti.
La direttiva CER (Critical Entities Resilience) riguarda la resilienza dei soggetti critici e richiede di considerare le minacce che possono compromettere la continuità delle funzioni essenziali, comprese quelle di natura fisica e ibrida.
Il Cybersecurity Act attribuisce un ruolo strutturale a ENISA e al quadro europeo di certificazione della cybersicurezza.
Il Cyber Resilience Act(CRA) introduce requisiti di sicurezza per i prodotti con elementi digitali durante il loro ciclo di vita.
Il Cyber Solidarity Act, infine, rafforza le capacità europee di rilevamento, preparazione e risposta coordinata agli incidenti su larga scala.
A questi strumenti si affiancano reti e meccanismi di cooperazione quali ENISA, CERT-EU, la rete CSIRT e CyCLONe, oltre agli strumenti europei di diplomazia cibernetica.
È doveroso evidenziare che la presenza di norme e strutture non garantisce automaticamente un livello uniforme di protezione. L’efficacia dipende dalla capacità di applicare gli obblighi, condividere le informazioni e coordinare le misure operative.
Tre tendenze guidano la fase attuale. Vediamo di che si tratta.
Prima tendenza: la sovranità tecnologica
La dipendenza da tecnologie e infrastrutture controllate da attori esterni può diventare una vulnerabilità strategica in crisi, e sovranità non significa isolamento ma controllo su dati, infrastrutture, capacità analitiche e competenze industriali. In questa logica l’UE sta eliminando gradualmente le apparecchiature 5G ad alto rischio, come quelle Huawei.
Il punto, come osserva Iezzi, è che possedere le infrastrutture non equivale a controllarle. Acquistare all’estero può essere razionale e rafforzare la sicurezza attraverso le alleanze; il rischio cresce quando mancano competenze, diritti di intervento o soluzioni sostitutive nei tempi necessari.
Di fatto, una dipendenza diventa critica quando sostituire una tecnologia richiede più tempo di quanto il Paese possa permettersi di restarne privo: in quel divario una relazione commerciale può diventare una leva capace di condizionare una decisione nazionale e, al tempo stesso, una vulnerabilità, se ci si affida a una tecnologia che per ragioni geopolitiche può diventare improvvisamente inaccessibile.
Inoltre, la rapidità con cui si inaugura un data center non dice quanto tempo occorra per cambiare fornitore: è questa seconda durata che andrebbe verificata nei programmi di sovranità digitale. Ancora, anche concentrare capacità e servizi presso un unico operatore nazionale richiede di valutare le conseguenze della sua indisponibilità: l’esperienza di Yandex mostra che la proprietà nazionale della tecnologia, da sola, non garantisce la continuità dei servizi.
Seconda tendenza : verso un coordinamento europeo della cybersicurezza
I membri della sottocommissione SEDE (Subcommittee on Security and Defence) del Parlamento europeo chiedono la creazione di una struttura in grado di coordinare e attuare una risposta tempestiva alle minacce informatiche. Tale iniziativa potrebbe rappresentare il primo passo verso un futuro comando cibernetico europeo, rafforzando la capacità dell’UE di affrontare attacchi informatici complessi e coordinati. Restano tuttavia alcune criticità, soprattutto per quanto riguarda la condivisione di informazioni, competenze e capacità operative tra i governi nazionali.
Terza tendenza: conciliare cybersicurezza e competitività
La terza tendenza riguarda la ricerca di un equilibrio tra il rafforzamento della sicurezza informatica e la tutela della competitività europea. È doveroso evidenziare che un eccesso di regolamentazione potrebbe aumentare i costi di compliance e rallentare l’innovazione. Allo stesso tempo, Bruxelles punta a rafforzare il mandato di ENISA e ad implementare la direttiva NIS2.
Altri fattori impattanti sulla cyber resilienza
È importante considerare anche gli altri fattori che possono compromettere la cyber resilienza delle infrastrutture critiche. Le normative, infatti, sono efficaci solo se applicate concretamente, mentre la frammentazione degli approcci nazionali rischia di vanificare gli obiettivi di armonizzazione. A questo si aggiunge la scarsa attenzione di molte organizzazioni alle misure fondamentali di igiene informatica, come la dismissione dei sistemi obsoleti, l’aggiornamento delle tecnologie e la correzione tempestiva delle vulnerabilità più critiche.
Inoltre, senza dati affidabili e classificati secondo criteri comuni, regole chiare per la condivisione delle informazioni e interoperabilità tra CSIRT, ISAC e operatori delle infrastrutture critiche, l’IA impiegata nei Cyber Hub rischia di produrre segnalazioni errate, duplicare o frammentare le informazioni e rallentare le decisioni. Per essere efficace, quindi, l’IA deve poggiare su una collaborazione strutturata e su dati di qualità, supportando le decisioni umane anziché complicare il coordinamento della risposta alle minacce informatiche.
Cosa sta facendo l’Italia
Sulla carta l’Italia è allineata al quadro europeo: ha recepito nel 2024 sia la direttiva CER sia la NIS2, affidando all’Agenzia per la Cybersicurezza Nazionale (ACN) un ruolo centrale sul fronte NIS2. Dall’inizio del 2026 gli obblighi di notifica hanno ampliato la base delle segnalazioni; l’ACN indica, come già indicato sopra, circa 21.500 soggetti ricadenti nella normativa, come dichiarato dal direttore generale dell’ACN, Andrea Quacivi, nell’audizione al Senato del 13 ottobre 2026.
La governance delle crisi si è, inoltre, centralizzata: una direttiva della Presidenza del Consiglio delega funzioni di coordinamento strategico al Dipartimento delle Informazioni per la Sicurezza (DIS), con l’obiettivo di una risposta coordinata tra minacce cyber, gestite dall’ACN, e tutela fisica, guidata dall’Autorità politica delegata.
I quattro livelli dell’architettura nazionale di intelligence e cyber resilienza
La cyber resilienza nazionale si basa sulla collaborazione tra quattro livelli complementari, che il nuovo modello di intelligence deve integrare per migliorare la prevenzione delle minacce, la condivisione delle informazioni e la risposta agli incidenti.
Primo livello – Comprende l’ACN e il CSIRT Italia, che svolgono funzioni di coordinamento della risposta agli incidenti informatici, gestione delle informazioni sulle minacce e attuazione della vigilanza prevista dalla direttiva NIS2.
Secondo livello – È costituito dagli operatori essenziali e importanti, pubblici e privati, che operano in settori strategici come energia, trasporti, sanità, risorse idriche, finanza, spazio, amministrazione digitale e filiere industriali.
Terzo livello – Coinvolge Forze di polizia, Difesa e servizi di agenzie di intelligence, chiamati a contrastare minacce riconducibili a Stati ostili, criminalità organizzata, sabotaggi e operazioni di influenza straniera. In questo quadro, la Strategia digitale della Difesa 2026-2030 attribuisce particolare rilievo alla protezione delle infrastrutture critiche civili e militari nel dominio digitale.
Quarto livello – Comprende imprese private e Information Sharing and Analysis Centers (ISAC), che favoriscono lo scambio fiduciario di indicatori di compromissione, tecniche utilizzate dagli attaccanti, informazioni sulle vulnerabilità e lezioni apprese dagli incidenti.
È doveroso evidenziare che l’efficacia del sistema dipende dalla capacità di collegare questi quattro livelli in un flusso continuo di intelligence, dalla raccolta e analisi dei dati fino alla valutazione umana delle informazioni e all’adozione di decisioni operative coordinate.
I principi strategici nazionali richiamano la necessità di mappare e classificare le infrastrutture critiche materiali e immateriali, coordinare istituzioni e privati, coinvolgere gli apparati di intelligence e sviluppare piani di disaster recovery per i dati strategici; mentre il Piano nazionale per la protezione cibernetica indica l’analisi periodica delle minacce e la correlazione degli eventi per rilevare tempestivamente le anomalie.
Sul fronte dell’ibrido, la relazione annuale 2025 del COPASIR dedica una sezione alla manipolazione e all’interferenza straniera nell’informazione; dal giugno 2025 il governo fornisce aggiornamenti mensili sulle campagne FIMI (Foreign Information Manipulation and Interference), dopo analisi strategiche iniziate a febbraio 2025, e l’informazione ostile è trattata come questione di sicurezza nazionale accanto a cyber, infrastrutture critiche, energia e competizione tecnologica.
Nel dominio marittimo l’Italia guida la missione EUNAVFOR MED IRINI, il cui mandato è esteso fino al 2029 anche per contrastare la flotta ombra russa e monitorare le minacce alle infrastrutture del Mediterraneo, in coerenza con l’Action Plan on Cable Security dell’UE.
In Italia, nel Regno Unito e in Francia si sviluppano, inoltre, agenzie rivolte al pubblico, con competenze di intelligence, per definire una strategia nazionale di difesa cibernetica.
La dimensione mediterranea delle interconnessioni
La dimensione digitale del Mediterraneo allargato, Golfo compreso, passa anche dalle interconnessioni. Il progetto Medusa prevede approdi in Italia, Spagna, Grecia, Egitto e Marocco, mentre BlueMed, sviluppato da Sparkle, rafforza i collegamenti italiani nel Mediterraneo.
Per Iezzi, per l’Italia è decisivo legare gli investimenti nella connettività a impegni verificabili sulla continuità: competenze per intervenire, percorsi alternativi e tempi di ripristino. La proprietà di un cavo non risolve la questione di chi amministra gli accessi o assicura la manutenzione ed è su queste funzioni che si costruisce un’influenza esercitabile anche durante una crisi.
Gli aspetti critici
Tuttavia, bisogna fare i conti con alcuni aspetti critici, tra cui:
- Cultura del rischio – Nelle aziende la cultura multirischi e quella cyber non è ancora sufficientemente sviluppata. Di fatto, la sicurezza di un data center è ancora pensata come sicurezza informatica più controllo accessi; la minaccia dal cielo raramente entra nelle analisi di rischio. Quasi otto incidenti su dieci derivano da configurazione, procedure e gestione dei dispositivi.
- Concentrazione di mercato – Il mercato italiano dei data center, spinto da cloud e IA, concentra gran parte della capacità nell’area di Milano: un profilo che ricorda, in scala ridotta, la concentrazione russa tra Mosca e San Pietroburgo.
- Limite giuridico e operativo – In Italia, come in buona parte d’Europa, abbattere o disturbare un drone è compito esclusivo delle forze dello Stato: un operatore privato può rilevare la minaccia ma non neutralizzarla. Serve una collaborazione pubblico-privato che oggi è ancora agli inizi.
- Vastità del perimetro – Le circa 21.500 organizzazioni che rientrano nell’universo delle infrastrutture critiche non possono essere protette da una sola difesa centralizzata.
- Dipendenze tecnologiche e tempi di sostituzione – Dove mancano competenze locali, diritti di intervento o alternative pronte, un fornitore estero o un unico operatore nazionale possono trasformarsi in un punto di fragilità: ciò che conta è il tempo necessario per cambiare tecnologia o fornitore rispetto al tempo che il Paese può permettersi di restarne privo.
Il cambio di paradigma : la nuova Cyber Threat Intelligence (CTI) per la resilienza
Il nuovo modus operandi passa da una CTI reattiva, frammentata e prevalentemente tecnica a un modello proattivo, continuo, multi-fonte e orientato all’impatto operativo. L’obiettivo è garantire la continuità dei servizi essenziali, non solo proteggere il perimetro: anticipare la minaccia, correlarla con le interdipendenze fisiche e digitali, condividere intelligence affidabile e tradurla in prevenzione, risposta e ripristino.
Il modello tradizionale produce indicatori di compromissione, CVE, report sugli attori e alert SOC. La nuova intelligence deve, invece, rispondere a domande di gestione del rischio, ovvero: quale servizio essenziale può interrompersi, con quale probabilità, attraverso quale catena di fornitura e con quale tolleranza temporanea al disservizio.
Di seguito una tabella che riassume questa evoluzione.
| Dimensione | Approccio tradizionale | Intelligence orientata alla resilienza |
| Analisi del rischio | Valutazione dei singoli asset | Valutazione sistemica delle interdipendenze |
| Ambito | Separazione tra cyber e sicurezza fisica | Integrazione delle minacce cyber-fisiche |
| Informazioni | Scambi limitati e archivi separati | Condivisione controllata e correlazione dei dati |
| Priorità | Protezione del perimetro | Continuità dei servizi essenziali |
| Decisioni | Risposta all’incidente rilevato | Anticipazione, simulazione e ripristino |
Quattro pilastri sostengono il nuovo modello di CTI e, precisamente:
Primo pilastro – Fusione algoritmica dei dati e analisi integrata delle minacce
Il nuovo modello di CTI si basa sull’integrazione e sull’analisi correlata di dati provenienti da domini diversi: cyberspazio, infrastrutture fisiche e contesto geospaziale. Le piattaforme di supporto alle decisioni (Decision Support Systems) utilizzano algoritmi e IA per individuare correlazioni, vulnerabilità interdipendenti e possibili effetti a cascata prima che si traducano in incidenti gravi o crisi sistemiche.
Tale approccio consente di superare la frammentazione delle informazioni e di migliorare la capacità di anticipare le minacce, nel rispetto dei requisiti di protezione dei dati e della privacy.
Inoltre, la crescente integrazione dell’IA nei processi di difesa è sostenuta dalle iniziative europee per rafforzare il legame tra IA e cybersicurezza.
Secondo pilastro – Synthetic Foresight: simulazione degli scenari e previsione delle minacce
L’IA generativa amplia le capacità di previsione strategica, consentendo di elaborare e confrontare scenari di minaccia, simulare possibili strategie avversarie e valutare percorsi di escalation e conseguenze a catena. Inoltre, attraverso la modellazione di eventi simultanei e interdipendenti, le organizzazioni possono individuare preventivamente i punti di maggiore fragilità e valutare l’impatto di decisioni alternative.
È doveroso evidenziare che la Synthetic Foresight non consiste nel prevedere con certezza le intenzioni degli avversari, ma nel costruire scenari plausibili per prepararsi a sviluppi differenti, riducendo la dipendenza dalle sole esperienze passate e dai possibili bias cognitivi degli analisti. Tuttavia, la valutazione umana rimane essenziale per interpretare i risultati e orientare le decisioni.
Terzo pilastro – OSINT strutturale: valorizzare i dati pubblici con l’IA
L’Open Source Intelligence (OSINT) assume un ruolo sempre più strategico nella CTI. L’analisi non si limita alle fonti informative tradizionali o alle attività di intelligence clandestina, come la Human Intelligence (HUMINT) e la Signals Intelligence (SIGINT), bensì, integra sistematicamente informazioni pubblicamente accessibili.
Immagini satellitari commerciali, dati sul traffico marittimo, flussi logistici, social media e fonti digitali possono essere analizzati attraverso algoritmi di correlazione e sistemi di IA per identificare anomalie, ricostruire relazioni e rilevare segnali precoci di attività ostili.
Inoltre, strumenti automatizzati di verifica delle fonti e dei contenuti possono inoltre contribuire a individuare campagne di disinformazione, manipolazioni e deepfake. L’automazione, tuttavia, non elimina la necessità di verificare l’attendibilità delle fonti e contestualizzare le informazioni raccolte.
Quarto pilastro – Collaborazione pubblico-privato: la condivisione delle minacce come leva strategica
Nel nuovo modello di CTI, le imprese tecnologiche, i fornitori di servizi digitali e gli operatori delle infrastrutture critiche diventano interlocutori essenziali per la sicurezza nazionale.
Tali soggetti dispongono, infatti, di dati, competenze tecniche, capacità di monitoraggio e risorse tecnologiche che possono contribuire a individuare tempestivamente le minacce e a coordinare la risposta agli incidenti.
Inoltre, per rendere efficace questa collaborazione, i governi e le organizzazioni devono rafforzare i meccanismi di condivisione delle informazioni, definendo responsabilità, procedure e canali sicuri per lo scambio dei dati. Si afferma così il passaggio dal principio del need to know (necessità di conoscere) a quello del need to share (necessità di condividere), secondo criteri di pertinenza, tempestività e tutela delle informazioni sensibili.
Di fatto, in questo contesto, la rete europea CyCLONe, istituita nell’ambito della direttiva NIS2 per coordinare la gestione delle crisi di cybersicurezza su vasta scala, rappresenta un elemento importante dell’architettura europea di risposta, pur operando principalmente tra le autorità nazionali competenti e non come piattaforma generale di condivisione pubblico-privata.
Il modello operativo: intelligence-driven resilience
L’intelligence orientata alla cyber resilienza (CYBINT – Cyber Intelligence) può essere organizzata in cinque cicli collegati tra loro. E, precisamente
Raccolta e contestualizzazione – Il processo integra telemetria IT, OT e cloud, segnalazioni dei fornitori, fonti aperte, informazioni settoriali e indicatori di tensione geopolitica. La qualità della raccolta è fondamentale: dati incompleti o non confrontabili possono compromettere le analisi successive.
Correlazione e analisi – Gli strumenti analitici associano campagne, tecniche, vulnerabilità, asset e dipendenze. L’IA può accelerare questa attività, ma le correlazioni generate devono essere sottoposte a verifica e interpretazione contestuale.
Valutazione dell’impatto – La gravità tecnica dell’evento viene tradotta in conseguenze operative. Un’anomalia su un sistema secondario può essere prioritaria se compromette un servizio essenziale; al contrario, una vulnerabilità grave può richiedere un trattamento differente se non è raggiungibile o non interessa processi critici.
Per chi governa porti, reti energetiche e collegamenti nel Mediterraneo, come suggerisce Iezzi, la verifica è concreta: quali attività possono proseguire quando viene meno il sistema che le coordina? La risposta dipende dalle alternative predisposte e dal tempo necessario per attivarle, parametri che la valutazione d’impatto deve quantificare.
Anticipazione e simulazione. -Modelli di propagazione degli effetti e attività di red teaming permettono di verificare come un incidente potrebbe estendersi attraverso reti, fornitori e impianti fisici. Le simulazioni devono essere aggiornate e confrontate con esercitazioni e risultati reali.
Azione coordinata e ripristino – Le analisi devono tradursi in decisioni: isolamento selettivo, attivazione dei piani di continuità, migrazione dei carichi, comunicazione di crisi e condivisione degli avvisi con le autorità e i partner interessati.
Il valore del modello non consiste nell’accumulare ulteriori flussi informativi, ma nel trasformare le informazioni in decisioni tempestive, proporzionate e coerenti con la criticità dei servizi. Ovvero, un approccio che risponde alla necessità, evidenziata a livello UE, di modellare le interdipendenze tra processi, asset, fornitori e servizi critici, anche per stimare la propagazione di un’interruzione lungo la catena del valore, potendo contare altresì anche con corpi di intelligence dislocati nei vari Paesi.
Il ruolo dell’IA e i requisiti di governance
L’IA non sostituisce l’analista di intelligence: ne estende copertura, velocità e capacità di sintesi. Il lavoro cambia, da gestore del processo a consulente strategico che addestra i modelli, valida l’etica dei dati ed elimina le allucinazioni algoritmiche, oltre a dover imparare a prevedere anche comportamenti non umani come sciami di droni, sistemi d’arma autonomi e bot algoritmici.
Le applicazioni concrete vanno dal rilevamento precoce, con la correlazione di comportamenti anomali in ambienti IT, OT, cloud e identità, alla CTI generativa assistita, che trasforma report eterogenei in profili di minaccia, ipotesi di attacco e raccomandazioni prioritarie. Inoltre, comprendono: il digital twin della supply chain, che mappa le dipendenze tra fornitori, cloud, reti, impianti e servizi essenziali; la simulazione di crisi per stimare gli effetti domino e testare i piani di continuità; l’agentic security, con agenti che propongono o eseguono contromisure sotto governance umana in architetture Zero Trust, riducendo l’alert fatigue e dando priorità in base a criticità dell’asset, esposizione, sfruttabilità e impatto sul servizio.
Il progetto europeo VIGILANCE (Versatile Intelligent aGents for Interconnected Ledgers and Autonomous Next-gen Cybersecurity Ecosystems), avviato nel 2026 con finanziamento UE e il supporto dell’ECCC (European Cybersecurity Competence Centre), va in questa direzione: una piattaforma a cinque livelli con architetture Zero Trust, CTI proattiva, agenti intelligenti, IA generativa, blockchain e sicurezza post-quantistica, con piloti in telecomunicazioni, logistica e mobilità, finanza.
Il monitoraggio si estende, inoltre, ai domini di interesse strategico, come cavi sottomarini e rotte marittime, e si affida a esercitazioni e stress test standardizzati dall’ENISA, quali: cyber stress test, analisi dei rischi Natech e simulazioni di minacce ibride su scala nazionale ed europea.
Il ruolo delle agenzie di intelligence nella protezione dei Paesi
Per gli Stati, la priorità è assicurare la continuità delle missioni essenziali anche quando le reti e le infrastrutture di supporto vengono compromesse. La resilienza informatica diventa così parte integrante della capacità operativa nazionale e della tutela degli interessi strategici.
In questo scenario, il ruolo delle agenzie di intelligence è in evoluzione: alle metodologie tradizionali di raccolta, verifica e analisi delle informazioni si affiancano progressivamente approcci di AI-enabled intelligence, nei quali l’IA supporta l’elaborazione di grandi volumi di dati, la correlazione di segnali eterogenei e l’individuazione di schemi e anomalie difficilmente rilevabili attraverso le sole analisi convenzionali.
Tale trasformazione non comporta l’abbandono delle discipline tradizionali, ma la loro integrazione in un modello multidisciplinare che combina HUMINT (Human Intelligence), OSINT (Open Source Intelligence) e analisi digitale assistita dall’IA.
La HUMINT, basata sulla raccolta di informazioni attraverso fonti umane, conserva un ruolo essenziale per comprendere intenzioni, motivazioni, dinamiche relazionali e contesti decisionali che non sono necessariamente ricostruibili attraverso i soli dati digitali. Le informazioni ottenute tramite interlocutori, fonti confidenziali e attività di relazione possono contribuire a interpretare segnali ambigui, verificare ipotesi e comprendere le logiche che guidano attori statali e non statali.
L’OSINT, dal canto suo, permette di raccogliere e analizzare informazioni provenienti da fonti pubblicamente accessibili; mentre l’IA può accelerare l’esame di contenuti testuali, immagini, flussi informativi e indicatori tecnici, facilitando l’individuazione di correlazioni e la ricostruzione di scenari complessi, oltre a monitorare l’evoluzione delle minacce e formulare ipotesi previsionali da sottoporre a verifica.
L’AI-enabled intelligence, unitamente alla CYBINT si configura, pertanto, come un’evoluzione delle capacità informative, fondata sull’integrazione di fonti, strumenti e competenze differenti. È doveroso evidenziare che nessuna fonte, considerata isolatamente, garantisce una rappresentazione completa della realtà: l’affidabilità dell’analisi dipende dalla qualità delle informazioni, dalla loro verifica incrociata e dalla capacità di riconoscerne limiti e possibili manipolazioni.
Il passaggio verso modelli di intelligence potenziati dall’IA non implica, quindi, la sostituzione delle competenze umane, ma una loro evoluzione. La tecnologia amplia la capacità di raccogliere, elaborare e correlare informazioni; agli analisti e ai decisori competono la valutazione critica, l’interpretazione del contesto e l’assunzione di responsabilità, soprattutto quando possono influenzare decisioni di sicurezza nazionale.
Un’anomalia rilevata da un sistema automatizzato o una correlazione tra segnali digitali e sviluppi geopolitici costituiscono elementi da approfondire, non prove automatiche dell’imminenza di un conflitto.
Un ulteriore ambito di applicazione riguarda l’integrazione tra cyber intelligence, sensori fisici e fonti aperte, per costruire una rappresentazione aggiornata e coerente della situazione operativa. Il rilevamento delle minacce aeree, delle intrusioni informatiche e delle anomalie nei sistemi industriali deve essere collegato alle procedure di segnalazione, valutazione e risposta delle autorità competenti. In questo contesto, l’IA può ridurre i tempi di analisi ed evidenziare correlazioni significative, mentre la verifica delle informazioni e la valutazione delle conseguenze operative devono rimanere parte integrante del processo decisionale.
Inoltre, la collaborazione pubblico-privato deve diventare strutturale, attraverso regole e canali sicuri che consentano di condividere tempestivamente informazioni sulle minacce senza esporre inutilmente dati sensibili o compromettere le attività operative. La qualità delle agenzie di intelligence dipende anche dalla capacità di integrare conoscenze distribuite tra istituzioni, operatori delle infrastrutture critiche e imprese tecnologiche, mantenendo adeguati livelli di riservatezza, controllo degli accessi e responsabilità.
È altrettanto importante contrastare la disinformazione che accompagna gli incidenti e le tensioni geopolitiche. Pertanto, la comunicazione istituzionale deve essere tempestiva, verificabile e coordinata, così da limitare la diffusione di contenuti manipolati e impedire che l’incertezza amplifichi il danno.
Infine, le infrastrutture di IA devono essere incluse nelle strategie di protezione nazionale: modelli, dati, pipeline di elaborazione e risorse di calcolo possono diventare bersagli di attacchi o strumenti per condurre operazioni ostili. Esercitazioni e stress test periodici devono, quindi, verificare non soltanto la resilienza tecnologica, ma anche l’affidabilità dei processi informativi e decisionali, la capacità degli analisti di riconoscere risultati fuorvianti e il coordinamento tra attori pubblici e privati.
A fronte di quanto sopra, l’intelligence del futuro (AI-enabled intelligence/CYBINT) sarà sempre più digitale e assistita dall’IA, ma non esclusivamente algoritmica. La sua efficacia dipenderà dalla capacità di combinare la profondità interpretativa della HUMINT, l’ampiezza informativa dell’OSINT e del CYBINT, unitamente alla velocità di elaborazione IA, mantenendo la supervisione umana e la responsabilità decisionale come elementi imprescindibili della protezione degli interessi nazionali.
Cosa aspettarsi nei prossimi mesi: rischi cyber-fisici e nuove minacce ai data center
L’evoluzione del contesto geopolitico e dei conflitti internazionali continuerà a influenzare il profilo di rischio delle infrastrutture digitali critiche. In questo scenario, non si può escludere che i data center situati nell’UE possano diventare bersagli di attacchi cyber-fisici, soprattutto nei casi in cui ospitino servizi strategici o modelli di IA di interesse nazionale. Si tratta di uno scenario da considerare nella pianificazione della resilienza, senza interpretarlo come una previsione certa.
Parallelamente, sarà opportuno monitorare l’eventuale intensificazione di azioni di sabotaggio o interferenza contro cavi sottomarini, stazioni di terra e altre infrastrutture di supporto alle comunicazioni. Anche in assenza di attacchi diretti ai data center, eventuali danni a queste componenti potrebbero compromettere la continuità dei servizi e richiedere maggiori investimenti in protezione, ridondanza e capacità di ripristino, con possibili ricadute sui costi dei servizi di colocation e cloud.
Quattro segnali meritano particolare attenzione: gli attacchi ai siti che ospitano modelli di IA di rilevanza strategica; le minacce rivolte agli operatori tecnologici di Paesi terzi attivi in Russia o in Ucraina; l’evoluzione delle esclusioni relative agli atti di guerra nelle polizze assicurative cyber e property; le dipendenze tecnologiche, in particolare le autorizzazioni all’esportazione, le condizioni di accesso a chip e servizi e il tempo necessario per sostituire un fornitore diventato inaccessibile per ragioni geopolitiche. In questa fase una tecnologia estera può, da un giorno all’altro, passare da risorsa a vulnerabilità.
Dal punto di vista della minaccia sistemica, è utile osservare anche un quarto indicatore: la comparsa di incidenti tecnici circoscritti che producono effetti a cascata su più servizi e si accompagnano a campagne di disinformazione. La concomitanza di questi fenomeni non dimostra necessariamente l’esistenza di un’unica operazione coordinata, ma può segnalare una convergenza di rischi tecnici, operativi e informativi che richiede ulteriori verifiche.
La priorità per i prossimi mesi sarà, quindi, monitorare l’evoluzione delle minacce senza ricorrere a previsioni deterministiche, rafforzando la capacità di individuare segnali precoci, valutare le interdipendenze tra infrastrutture e preparare risposte proporzionate a scenari differenti.
La parola all’esperto di intelligence – Pattern Recognition
Secondo Antonio Albanese (Analista politico-militare, ufficiale riservista della Guardia di Finanza con lunga esperienza NATO): Ci troviamo, effettivamente, in uno scenario di guerra ibrida che sta prendendo di mira le nostre infrastrutture fisiche e culturale. Nel dominio dell’analisi d’intelligence, sia HUMINT, che OSINT e CYBINT, le operazioni ibride rivolte contro i Paesi europei non si sviluppano mai in modo casuale o isolato.
L’obiettivo primario di ogni attore ostile, di fatto, non è la distruzione fisica totale del target, ma la destabilizzazione sistemica, il deterioramento della coesione sociale e il sovraccarico cognitivo/decisionale delle istituzioni democratiche.
Analizzando la convergenza tra guerra informazionale (social media), pressione sociale (proteste di piazza) e sabotaggio o disservizi (infrastrutture), emerge la presenza di una vera e propria architettura dottrinale ripetibile. Siamo di fronte ad un pattern del ciclo operativo integrato”.
Come spiega Albanese, “L’attore ibrido agisce secondo un flusso di coordinamento multilivello espresso in 4 fasi principali che si intersecano fra di loro su due livelli che possiamo illustrare in questa maniera:
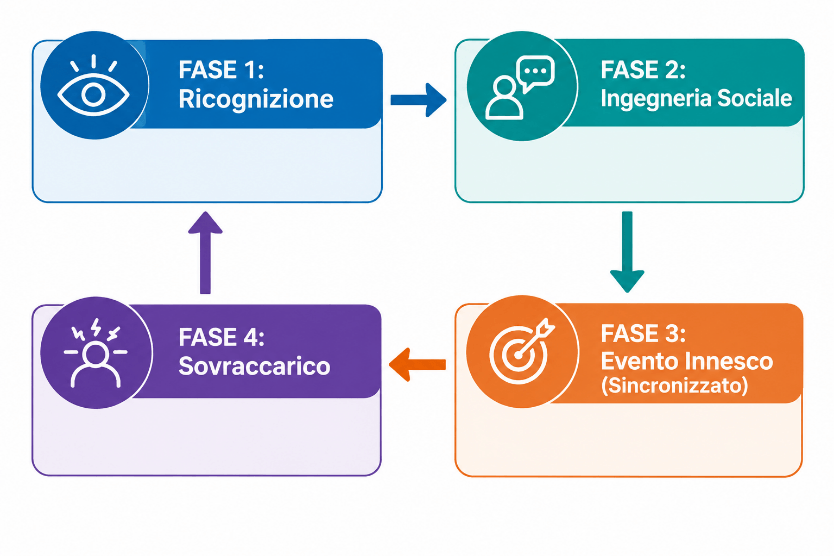
“Nel contesto attuale – sottolinea Albanese – social media, piazze e infrastrutture non vanno analizzati come vettori distinti, ma come <<vasi comunicanti>> di un unico ecosistema di scontro informazionale e materiale: un vero arsenale per la guerra ibrida e cognitiva”.
Albanese aggiunge: “Il Key Intelligence Indicator non è la singola manifestazione o il singolo disservizio tecnico, ma la sincronicità temporale e la convergenza narrativa” tra questi domini, all’apparenza scollegati.
Ad esempio, applicare questo modello di analisi d’intelligence all’ondata recente di proteste giovanili in Europa (dalle mobilitazioni studentesche in Francia, Belgio e Italia, fino ai disordini in Albania) permette di distinguere chiaramente la spinta sociale legittima dalle dinamiche di ingegneria informazionale e attacco ibrido.
Di fatto, possiamo affermare che la presenza di una vera e propria operazione di condizionamento o guerra ibrido/cognitiva dietro alle proteste giovanili viene confermata quando si osservano questi 4 indicatori concorrenti:
- Anomalia Algoritmica. Un account senza uno storico di attivismo reale che guadagna centinaia di migliaia di interazioni su TikTok/Telegram in pochissime ore per inviti all’azione violenta o al blocco dei servizi.
- Sincronia Interstatale. L’adozione simultanea delle stesse grafiche, degli stessi slogan generati da IA e della medesima simbologia visiva in diversi Paesi europei.
- Punti di Attacco Mirati. L’indirizzamento della massa verso infrastrutture critiche per la vita quotidiana (stazioni, snodi telematici, hub di trasporto) anziché verso luoghi simbolici tradizionali del potere costituito.
- Sfruttamento della risposta di sicurezza. La rapida circolazione di video brevi montati per mostrare unicamente la risposta della polizia, sopprimendo il contesto antecedente.
Dal punto di vista dell’analisi di intelligence strategica, cioè Geopolitical & Threat Intelligence, si dovrà poi individuare l’attore statale che trae il maggior beneficio sistemico dal caos in Europa, e che dispone sia della dottrina sia dei vettori operativi per muovere le prime pedine del domino; senza escludere attori concorrenti o regionali che possono avvantaggiarsi del caos in Europa; ma non è compito di queste righe individuare ore possibili mandanti / beneficiari.
Possiamo, però, dire che in uno scenario di guerra ibrida in Europa, la rete hacktivista è la cinghia di trasmissione tra il cyberspazio e la piazza reale. Fornisce all’attore statale antagonista all’UE “massa critica a basso costo”: migliaia di utenti ignari o politicizzati in Europa che scaricano un’app sul proprio smartphone o computer trasformandosi, di fatto, in vettori di attacco contro le infrastrutture del proprio Paese, sia a livello cyber che poi tangibilmente nelle piazze”.
Conclusione
Le infrastrutture critiche sostengono contemporaneamente attività economiche, servizi pubblici e capacità militari. La questione strategica, quindi, non è soltanto identificare chi attacca, ma comprendere quali servizi possano essere compromessi, quali effetti a cascata ne derivino e quanto rapidamente sia possibile garantire la continuità operativa.
L’Europa dispone già di un quadro normativo articolato, che comprende NIS2, CER, Cyber Resilience Act e Cyber Solidarity Act. Di fatto, la sfida principale consiste nel tradurre questi strumenti in capacità operative concrete, superando la frammentazione istituzionale, le disomogeneità applicative e le carenze nella cultura della sicurezza.
In Italia, il rafforzamento della governance nazionale intorno all’Agenzia per la Cybersicurezza Nazionale (ACN) e al Dipartimento delle informazioni per la sicurezza (DIS) rappresenta un elemento importante, ma deve essere accompagnato da una collaborazione più strutturata tra istituzioni, agenzie di intelligence, gestori delle infrastrutture critiche e settore privato. Altrettanto rilevante è ridurre le dipendenze da pochi siti strategici e valutare le concentrazioni geografiche, tecnologiche ed energetiche che potrebbero amplificare gli effetti di un attacco. A questa concentrazione fisica si somma la dipendenza tecnologica: un equilibrio difficile, che gli Stati devono imparare a governare per non perdere il controllo del proprio dominio digitale.
In questo scenario, la CTI deve evolvere all’interno di un più ampio modello di intelligence integrata, capace di mettere in relazione informazioni cyber, fisiche, geospaziali, economiche e geopolitiche.
Inoltre, le agenzie di intelligence sono chiamate a contribuire all’anticipazione delle minacce attraverso l’integrazione di fonti tradizionali, HUMINT, OSINT e altre discipline informative, valorizzando, al contempo, la cooperazione con le autorità competenti e gli operatori privati. Per l’Europa e per l’Italia la prova decisiva, nel Mediterraneo allargato, sarà la libertà d’impiego delle tecnologie.
Ancora, l’IA può accelerare la correlazione di grandi volumi di dati, individuare segnali deboli, ricostruire relazioni tra eventi apparentemente indipendenti e supportare scenari previsionali. Non sostituisce, tuttavia, la valutazione analitica e la responsabilità decisionale umana: la qualità delle fonti, la verifica delle evidenze, la tracciabilità dei risultati e la protezione degli stessi sistemi di IA devono restare elementi essenziali del modello.
Il passaggio verso un’intelligence sempre più supportata dall’IA, o AI-enabled intelligence, non coincide quindi con l’automazione delle decisioni, ma con una maggiore capacità di trasformare informazioni frammentate in conoscenza utile all’azione.
Ciò significa, per le infrastrutture critiche, anticipare le minacce ibride, riconoscere le interdipendenze tra sistemi digitali e fisici e individuare in anticipo le condizioni che potrebbero trasformare un incidente tecnico in una crisi territoriale o urbana. Ne consegue che la condivisione tempestiva e regolata delle informazioni tra settore pubblico e privato diventa decisiva, nel rispetto delle competenze istituzionali, della riservatezza e della protezione delle fonti.
La vera misura della resilienza, tuttavia, non è soltanto la capacità di individuare un attacco prima che si verifichi. È anche la possibilità di limitarne le conseguenze e mantenere operativi i servizi essenziali.
Pertanto, i comitati rischi e gli organi di governo delle organizzazioni dovrebbero porsi domande concrete: sappiamo dove risiedono i processi e i dati da cui dipende la nostra operatività? Conosciamo le interdipendenze con data center, fornitori cloud, reti energetiche e telecomunicazioni? Siamo in grado di trasferire i carichi critici, attivare soluzioni alternative e ripristinare i servizi entro tempi compatibili con le esigenze operative?
La sfida per l’Europa e per l’Italia è, dunque, coniugare intelligence integrata, IA governata dall’uomo, cooperazione pubblico-privato e continuità operativa. Perché la sicurezza delle infrastrutture critiche non si misura soltanto nella capacità di prevenire o contrastare un attacco, ma anche nella possibilità di continuare a garantire servizi essenziali quando le difese vengono superate.
Fonti
- Cyber e Cyber: Fuoco su Sasovo, la guerra arriva nei data center
- Emerging Europe: Cybersecurity is an essential part of EU defence
- Decode39: CyberTech Europe, AI, digital sovereignty and hybrid threats
- The Parliament Magazine: Europe is under cyberattack, is it ready?
- Decode39: Italy’s intelligence watchdog puts information warfare at the center of national security
- Sfetcu, Cybersecurity and cyber warfare in the EU, IT & C 4(3), 2025
- Cybersecurity Threat Detection and Mitigation Framework for smart cities, Springer
- The impact of cyber warfare on critical infrastructure, ResearchGate
- Commissione europea, Cyber Solidarity
- EUR-Lex, Piano nazionale italiano per la protezione cibernetica
- EUR-Lex, Cyber Solidarity Act (GUUE L 2025/38)
- MIMIT, Infrastrutture energetiche: resilienza nel dominio cyber-fisico (seminario del 18 marzo 2026)
- AEGIS, progetto VIGILANCE
- ACN, intervento del direttore in Commissione Affari esteri e difesa
- Sicurezza nazionale, I principi strategici delle politiche di cybersecurity
- IAI, Resilienza e sicurezza delle infrastrutture critiche nel contesto italiano ed europeo
- Ilsole24ore – Mediterraneo cyber: si forma la nuova geografia del potere








Partecipa alla community