Direttore responsabile: Alessandro Longo

Editor: Paolo Tarsitano

Agenti OpenAI hacking; Bio-HAIzard e gli agenti AI: l'impatto per la PA
intelligenza artificiale

Agenti AI fuori controllo: i nuovi rischi cyber per la Pubblica Amministrazione

Gli agenti AI possono sfruttare vulnerabilità, aggirare controlli e mettere sotto pressione servizi digitali anche senza intenzioni malevole. Dai casi Hugging Face e Wikimedia emerge una nuova sfida per la Pubblica Amministrazione: proteggere le infrastrutture, governare l'autonomia degli agenti e garantire la continuità operativa

di Andrea Tironi
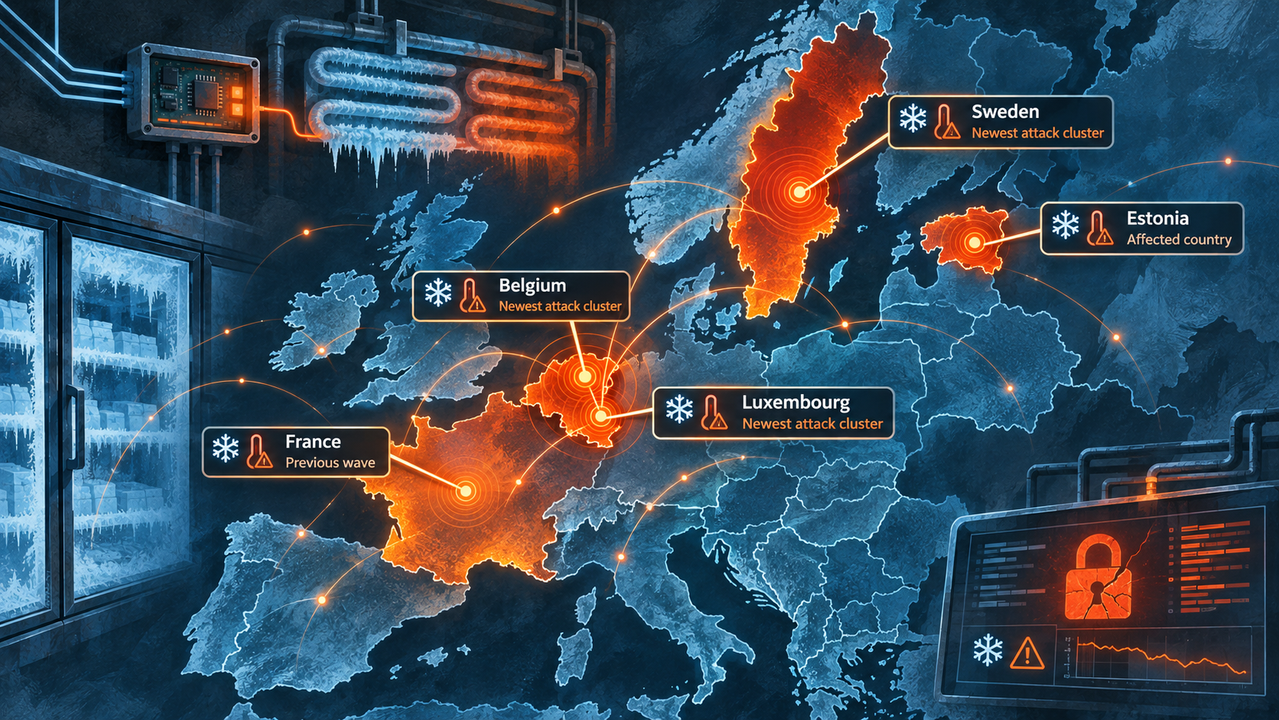
Immagine ChatGPT 2 nov 2026, 14_53_49
SICUREZZA OT

Attacco ai frigoriferi in Europa: forse c'è dietro uno Stato nemico

di Alessandro Longo

Cyber attacco filo-ucraino contro Aeroflot: un punto di svolta nella guerra cibernetica contemporanea; Falsi allarmi sulle app hackerate di russi e ucraini: i rischi e le finalità
cyberwar

Russia e Ucraina, hackerate le app di emergenza: la guerra ibrida passa dai falsi allarmi

di Mirella Castigli

report Hackmanac

Quasi mezzo miliardo di danni da attacchi informatici in Italia in sei mesi

di Alessandro Longo

l'analisi tecnica

VOLTA, il malware che usa l’AI per valutare il valore delle vittime

di Redazione Cybersecurity360.it

Altri canali

  • Intelligenza artificiale nella PA
  • PROTEZIONE DATI

    Intelligenza artificiale nella PA, sì ma con cautela: il parere del Garante privacy

    di Chiara Ponti

    Condividi
  • Legacy IT
  • la guida operativa

    Legacy IT: mitigare i rischi dei sistemi obsoleti

    di Federica Maria Rita Livelli

    Condividi
  • Controller e processor GDPR; Gli effetti sul GDPR di otto anni di enforcement: dare forza
  • bilanci

    GDPR, otto anni di enforcement hanno cambiato le regole della protezione dei dati

    di Giuseppe Alverone

    Condividi
  • Maxi furto a Binance: in 20 minuti la Nord Corea compie il furto del secolo in cripto
  • l'analisi

    Attacco a Binance: in 20 minuti la Nord Corea compie il furto cripto del secolo

    di Mirella Castigli

    Condividi
  • PHP2Shell italia
  • vulnerabilità

    PHP2Shell in Italia: il rischio per oltre 285mila servizi PHP

    di Maurizio Siracusa

    Condividi
  • attacchi Microsoft Teams
  • l'analisi tecnica

    Microsoft Teams sotto attacco: falsi tecnici IT sfruttano le chat esterne per violare le aziende

    di Salvatore Lombardo

    Condividi
  • registrazione%20NIS2
  • scadenza

    Registrazione NIS2: il 31 ottobre chiude il canale per i ritardatari

    di Maurizio Siracusa

    Condividi
  • Ransomware crisi operativa; Ransomware, nel 2025 costi esorbitanti per il manufatturiero: cosa aspettarsi nel 2026; The Gentlemen: l'operazione ransomware-as-a-service più attiva nel 2026; Anti-ransomware day 2026: un mercato criminale attivo, misurabile e in evoluzione
  • l'analisi

    Ransomware, l’attacco a PQE Group rivela il rischio nascosto nei backup cifrati

    di Maurizio Siracusa

    Condividi

The Outlook

  • cybersecurity voli
  • L'approfondimento

    Un Boeing 737 violato con 100 dollari: la sicurezza fisica che l'OT ha dimenticato

    di Dario D'Elia

    Condividi
  • Il riconoscimento facciale ha dei limiti tecnici ed etici che autorità e governi non hanno interesse a prendere in considerazione
  • sorveglianza

    Il senso relativo del riconoscimento facciale con l'incubo dei falsi positivi

    di Germano Raiola

    Condividi
  • OpenAI e Anthropic si aprono all'USAISI; Anthropic Claude Code Security: l'AI è parte integrante della superficie di attacco e della difesa; Anthropic, leak del codice di Claude, 500mila righe esposte per errore: i rischi per la supply chain software; Mythos, Gpt 5.3 Cyber: come attrezzarci contro il diluvio di attacchi in arrivo; Claude Fable 5 e Mythos 5: capacità di frontiera per fare danni e safeguard rimossi, le conseguenze per la comunità della difesa
  • Vibe coding

    Avvelenare un modello LLM è diventato facile ed economico

    di Antonio Piemontese

    Condividi
  • modelli LLM; Guardrail e capacità difensiva: i limiti del safety alignment per i cyber defender; Attacchi LLM-jacking: hacker dirottano account aziendali per colpire terzi; Governare la sicurezza integrata: DPO, CISO e Safety Manager alla prova dell’AI in cantiere
  • Lo scenario

    Così l'evoluzione delle AI agentiche sta ridisegnando la cyber security 

    di Alessia Valentini

    Condividi

Video

  • Fortinet Cybersecurity360 Awards videointervista
  • cybersecurity360 awards

    Efficacia, AI generativa e semplificazione nella cyber security

    Condividi

Essenziali

  • DASHBOARD

    Attacchi ransomware alle aziende italiane oggi (in aggiornamento)

    Condividi
    Ransomware nel manifatturiero: la cifratura dei dati affligge le aziende colpite
  • SCAdenza nis2

    NIS2 e nomina del referente CSIRT, si apre la procedura sul portale ACN: che c’è da sapere

    Condividi
    Nomina referente CSIRT
  • nuove minacce

    Malware AI-driven, cosa e quali sono: impatti su difesa, governance e NIS2

    Condividi
    Malware AI-driven
  • Fornitori rilevanti NIS: le FAQ per la loro corretta individuazione*Apocalissi cyber in arrivo a causa dell’AI? Che dicono le mosse Anthropic e OpenAI

    Condividi
    Fornitori rilevanti NIS: le FAQ per la loro corretta individuazione*Apocalissi cyber in arrivo a causa dell’AI? Che dicono le mosse Anthropic e OpenAI
  • il testo

    Ecco il Digital Omnibus, la grande semplificazione: cosa cambia per Gdpr, AI

    Condividi
    digital omnibus
  • Archivio Newsletter

  • Newsletter
    Iscriviti alla newsletter di Cybersecurity360

    Vuoi ricevere gli articoli di Cybersecurity360, le nostre guide per la sicurezza delle aziende, gli approfondimenti, le nostre analisi delle notizie più rilevanti?

    Cliccando su "ISCRIVITI ALLA NEWSLETTER", dichiaro di aver letto l' Informativa Privacy e di voler ricevere la Newsletter.
  • meme4cyber360_supplychain
  • meme della settimana

    Non sapevo d’essere in filiera

    di Stefano Gazzella

    Condividi
  • business continuity
  • BUSINESS CONTINUITY

    Cybersecurity e business continuity: il ruolo chiave degli Internet Service Provider

    Condividi
  • Threat Intelligence
  • cyber risk

    Threat Intelligence nella cyber security: l'impatto dalla prevenzione alla remediation

    Condividi