



La sicurezza di un’applicazione mobile non dipende soltanto dal codice installato sullo smartphone, ma anche dalla protezione dei server che ne gestiscono le funzionalità e i dati.
È in questo contesto che assumono rilevanza le vulnerabilità PHP2Shell, identificate come CVE-2026-109618 e CVE-2026-109619. Le due falle, come già ampiamente documentato, interessano il motore PHP e, in determinate condizioni, possono consentire a un attaccante remoto non autenticato di eseguire codice sul server vulnerabile.
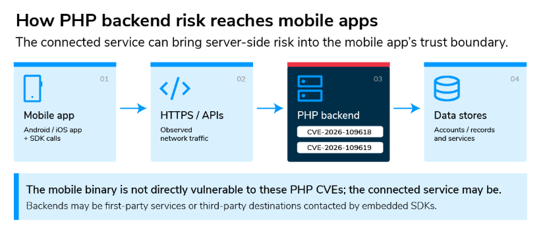
È bene precisare, però, che sebbene queste vulnerabilità non colpiscano direttamente Android o iOS, possono esporre indirettamente le applicazioni mobili che dipendono da backend compromessi, con possibili conseguenze sulla sicurezza dei dati e dei servizi utilizzati dagli utenti.
L’analisi pubblicata da NowSecure mette in evidenza proprio questa esposizione indiretta dell’ambiente mobile, spesso meno considerata rispetto alle vulnerabilità che colpiscono direttamente smartphone e iPhone.
“Una falla PHP è una vulnerabilità del backend, non una vulnerabilità del file binario dell’applicazione iOS o Android. Tuttavia, un backend compromesso può avere un impatto diretto sugli utenti mobili”, spiega il Research Engineer Carlos Holguera di NowSecure.
Indice degli argomenti
PHP2Shell: il collegamento tra backend e applicazioni mobili
Le applicazioni Android e iOS utilizzano frequentemente API e servizi remoti per autenticare gli utenti, recuperare informazioni, sincronizzare dati e gestire operazioni sensibili.
Queste funzionalità possono dipendere da server sviluppati in PHP, che elaborano le richieste provenienti dai dispositivi e restituiscono i risultati all’applicazione. Qualora uno di questi server venisse compromesso, le conseguenze possono estendersi ai servizi utilizzati dagli utenti.
“Un attacco riuscito viene eseguito sul server, non sul dispositivo mobile. Tuttavia, quando il server gestisce le API di un’app, le conseguenze possono ripercuotersi direttamente sull’esperienza mobile”, continua Holguera.
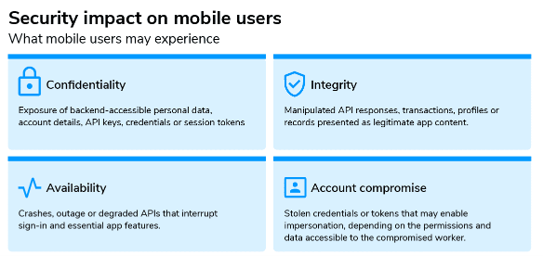
Un attaccante potrebbe così tentare di accedere ai dati disponibili sul backend, interferire con le risposte delle API o compromettere le funzionalità offerte dall’applicazione. Ovviamente l’impatto effettivo di questo scenario, che non è un attacco diretto al dispositivo mobile, dipende dai privilegi ottenuti, dai controlli di accesso e dall’architettura dell’infrastruttura.
Il rischio nasce, dunque, dal fatto che l’applicazione si affida a un servizio remoto che, se compromesso, potrebbe non garantire più la riservatezza e l’integrità delle informazioni scambiate.
Fonte: SecureNow.
Un altro aspetto da considerare è che la superficie di attacco non comprende soltanto i server gestiti direttamente dagli sviluppatori dell’applicazione. Infatti, molte app integrano SDK di terze parti per funzioni di autenticazione, analisi delle attività, pubblicità e altri servizi e questi componenti possono a loro volta generare connessioni verso infrastrutture esterne potenzialmente vulnerabili o compromessi.
Fonte: SecureNow.
Aggiornare i server per proteggere da PHP2Shell anche il mobile
Come noto le correzioni per PHP2Shell sono disponibili nelle versioni PHP 8.2.35, 8.3.36, 8.4.27 e 8.5.12 e tuttele organizzazioni sono tenute a verificare le versioni installate e applicare gli aggiornamenti appropriati secondo le linee guida pubblicate.
Alla luce di quanto esposto, per la sicurezza mobile, le verifiche devono comprendere anche le API utilizzate dalle applicazioni e i servizi raggiunti tramite SDK esterni. Quando il backend appartiene a un fornitore, è importante accertare che la correzione sia stata applicata e in caso contrario valutare eventuali misure temporanee per limitarne l’esposizione.
PHP2Shell evidenzia quindi un aspetto fondamentale della sicurezza delle applicazioni mobili. Proteggere lo smartphone non basta se i server che gestiscono dati e funzionalità rimangono vulnerabili. La sicurezza del mobile deve comprendere l’intera infrastruttura di supporto, dai backend alle API, fino alle dipendenze esterne che contribuiscono al funzionamento dell’applicazione.
Un ulteriore aspetto da considerare riguarda il ruolo dell’intelligenza artificiale nell’analisi delle vulnerabilità. Gli strumenti basati su modelli AI possono accelerare l’esame del codice, l’individuazione di condizioni anomale e la costruzione di tecniche di sfruttamento.
Nel caso di PHP2Shell, le attività di ricerca descritte nelle analisi pubblicate hanno evidenziato come l’AI possa contribuire a ridurre il lavoro necessario per validare percorsi di exploit complessi, dimostrando come l’intelligenza artificiale non ha creato le vulnerabilità, ma può rendere più rapida la trasformazione di una debolezza in una tecnica di attacco concreta.
Per i responsabili della sicurezza, questo significa dover ridurre il tempo che intercorre tra la divulgazione di una falla, l’identificazione dei sistemi esposti e l’applicazione delle correzioni.




Partecipa alla community