


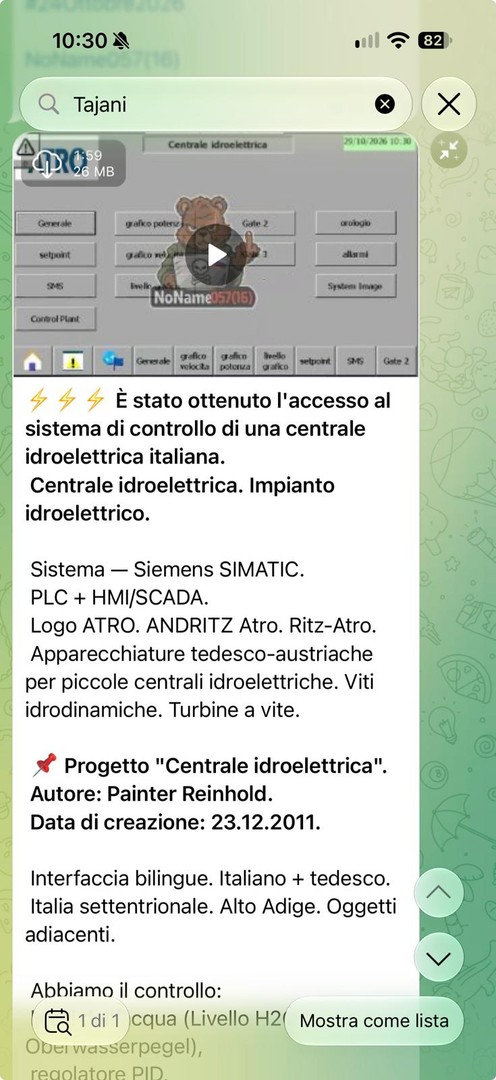
Un messaggio Telegram attribuito al gruppo filorusso NoName057(16) rivendica l’accesso al controllo di una centrale idroelettrica italiana. La schermata della rivendicazione, associata al 29 ottobre 2026, contiene l’anteprima di un video di 1 minuto e 59 secondi: si vede un pannello HMI intitolato “Centrale idroelettrica”, con il simbolo dell’orso usato dal gruppo e un orologio che indica il 29 ottobre alle 10:30. Il messaggio esiste come schermata, ma non identifica la centrale, il gestore o le conseguenze di un’intrusione. C’è stata un’altra rivendicazione dell’11 ottobre su un impianto idrico nazionale. Nel frattempo, produttori idroelettrici francesi hanno segnalato attacchi reali a sistemi di supervisione e automazione.
Allora è importante fare chiarezza: davvero un gruppo filorusso, potenzialmente legato a Mosca, può controllare – come dice – una nostra centrale?
A questo punto è davvero necessario non cadere nell’allarmismo, che sarebbe fare il gioco di questi avversari dell’occidente. Distinguere realtà da propaganda. Vero che gruppi cyber – soprattutto filorussi – stanno intensificando le proprie azioni, con qualche effetto- vedi attacchi ai frigoriferi in Europa. Ciò non implica che abbiano già le mani su impianti critici per la sicurezza nazionale.
Vediamo: la descrizione presenta l’impianto come dotato di PLC Siemens SIMATIC e supervisione HMI/SCADA, cita marchi legati a turbine idroelettriche e suggerisce l’Alto Adige per l’interfaccia bilingue italiano-tedesco. Dichiara anche che il progetto software risale al 23 dicembre 2011. Ma vedere pulsanti e parametri su uno schermo non prova la possibilità di azionarli, né di provocare danni fisici.
Il caso italiano si aggiunge a
Italia, 29 ottobre 2026: presunta centrale idroelettrica
In una schermata di rivendicazione attribuita a NoName057(16), l’anteprima di un video mostra un pannello HMI chiamato “Centrale idroelettrica”. Il gruppo cita Siemens SIMATIC e l’Alto Adige, senza indicare proprietario o sito. Stato: rivendicazione visibile; intrusione, permessi di controllo e impatti non verificati. Fonte: schermata di Telegram consultata l’8 novembre 2026; l’orologio HMI riporta 29/10/2026.
Italia, 11 ottobre 2026: impianto di trattamento delle acque
Un altro video, esaminato da CyberAsia, viene presentato da NoName come accesso a un’interfaccia di un impianto idrico italiano. Nessuna conferma pubblica citata identifica gestore, sito o alterazioni effettive dei processi. Fonte: CyberAsia, 15 ottobre 2026.
Francia, 10-11 ottobre 2026: centrali idroelettriche colpite
France Hydro Électricité conferma segnalazioni di attacchi a supervisione e automazione, seguite da un’allerta ANSSI. Queste fonti non attribuiscono gli episodi a NoName e non confermano le manovre descritte dai suoi video. Fonte: France Hydro Électricité, 13 ottobre; 21 ottobre.
Canada, ottobre 2025: accesso a un sistema, senza controllo
Le autorità canadesi documentano il caso di un aeroporto dove un attaccante ha potuto leggere i dati di un sistema di misura dei serbatoi carburante, senza ottenere i permessi per manipolare i controlli. Fonte: Canadian Centre for Cyber Security.
Indice degli argomenti
Il video dei filorussi del 29 ottobre: una centrale italiana o soltanto un pannello?
La miniatura pubblicata a sostegno della rivendicazione mostra un pannello con voci come “Setpoint”, “Allarmi”, “Gate 2” e “Control Plant”. Sono elementi coerenti con il monitoraggio di una centrale, ma anche con l’interfaccia di un vecchio progetto copiato, di un banco prova o di un sistema accessibile soltanto in lettura. L’immagine non documenta l’invio di comandi a un PLC, né la loro esecuzione.
Il testo che accompagna la miniatura dichiara “Progetto: Centrale idroelettrica” e “Data di creazione: 23.12.2011”, attribuendo la realizzazione a un autore indicato come “Painter Reinhold”. Una data così lontana suggerisce di cercare il progetto originale e capire dove venga utilizzato oggi. Non autorizza però a definirlo una simulazione: molte HMI industriali funzionano per anni senza essere riprogettate. L’orologio del pannello mostra il 29 ottobre 2026, non certifica la data dell’intrusione né quella del post.
La rivendicazione colloca genericamente l’impianto in Alto Adige, anche sulla base della presenza di italiano e tedesco. Servirebbero almeno un nome, un identificativo di impianto o un riscontro del proprietario per attribuire quell’interfaccia a una centrale effettiva e in esercizio. La sola citazione di Siemens, Andritz o Ritz-Atro non è una conferma da parte di quelle aziende e non individua una struttura.
Per stabilire se sia avvenuto un incidente reale occorrono log di accesso, privilegi della sessione, registri dei PLC, tracciati dei setpoint e conferma dell’operatore. Per dimostrare effetti fisici servirebbero inoltre dati sull’esercizio della centrale: flussi d’acqua, apertura delle paratoie, arresti, potenza prodotta e interventi delle protezioni. Il filmato può essere un indizio utile per avviare verifiche, ma non sostituisce quelle prove.
Le centrali francesi: che cosa è accertato e che cosa sostiene NoName
La ricostruzione pubblicata da CyberAsia il 15 ottobre documenta due rivendicazioni distinte: un impianto idrico in Italia e una piccola centrale idroelettrica in Francia. Nel secondo caso gli attaccanti affermano di avere raggiunto una HMI Weintek, cioè l’interfaccia usata dagli operatori per controllare il processo, e di aver portato il sistema in modalità manuale, cambiato regolazioni e generato numerosi allarmi. Queste sono affermazioni degli attaccanti, non risultati di un’analisi forense.
Il materiale esaminato mostra schermate compatibili con sistemi industriali, ma non autentica l’impianto né la sequenza di comandi. Le note pubbliche di France Hydro Électricité confermano che vi sono stati attacchi contro centrali reali: mancano però gli elementi pubblici per collegare la rivendicazione specifica alle segnalazioni dei produttori e per quantificarne eventuali effetti sulla generazione elettrica o sulla sicurezza. L’avviso ANSSI sui dispositivi Schneider è un riscontro del rischio settoriale, non una conferma dell’accesso Weintek raccontato dal gruppo.
Un altro dettaglio impone cautela: DarkOwl cita tra i bersagli rivendicati una centrale chiamata Chalmazel, ma il suo campione di messaggi si ferma al 30 settembre 2026. Non si può quindi identificare automaticamente Chalmazel con l’impianto anonimo comparso nel post dell’11 ottobre. La rivendicazione relativa a una presunta centrale italiana del 29 ottobre è un caso separato: la schermata acquisita non basta a dimostrare il controllo effettivo dell’impianto.
NoName nasce per i DDoS; la svolta industriale passa anche da Z-Pentest
La specialità storica di NoName057(16) resta l’interruzione dei servizi online mediante DDoS. Il sistema DDoSia mobilita sostenitori e macchine per sovraccaricare i siti delle organizzazioni scelte come bersaglio. Lo conferma l’analisi del 5 novembre di DarkOwl: su 2.825 messaggi del canale Telegram in inglese raccolti tra il 27 ottobre 2025 e il 30 settembre 2026, sono stati identificati 666 post di rivendicazione DDoS. Quarantacinque post usavano invece il tag #BrokenByte per promuovere presunte intrusioni in sistemi industriali o telecamere. Nessuno di questi conteggi equivale ad attacchi riusciti. La finestra studiata termina il 30 settembre 2026: la rivendicazione italiana del 29 ottobre non entra in quei conteggi.
Il passaggio di linguaggio ha anche una spiegazione organizzativa. Nell’allerta congiunta del dicembre 2025, FBI, CISA, NSA e autorità partner ricostruiscono la nascita di Z-Pentest nel settembre 2024 dall’incrocio di persone legate a NoName e al Cyber Army of Russia Reborn. Z-Pentest, a differenza della sigla madre, si concentra su intrusioni OT e rivendicazioni pubbliche. Le alleanze possono far comparire la firma NoName sotto operazioni realizzate o pubblicizzate da altri: per attribuire l’esecuzione materiale serve molto di più della firma su Telegram.
La collaborazione è diventata visibile anche in Italia il 4 novembre 2026, quando NoName e Z-Pentest hanno rivendicato insieme, in un video riportato da RaiNews, le anomalie nei sistemi di refrigerazione dei supermercati europei. La TGR Lazio ha documentato due punti vendita colpiti ad Amatrice e Antrodoco: i disservizi sono riscontrabili, la paternità rivendicata non è stata confermata da un’indagine pubblica. Dimostrare un danno non basta ad attribuirlo a chi se ne prende il merito.
Le autorità descrivono un insieme di gruppi che approfitta di connessioni di manutenzione VNC lasciate esposte su Internet, spesso con password predefinite o fragili. Talvolta riescono a modificare parametri, disabilitare allarmi o bloccare la visualizzazione; in altri casi costruiscono un racconto sproporzionato rispetto all’incidente. L’avviso denuncia espressamente rivendicazioni false o esagerate, pur riconoscendo episodi in cui sono stati causati danni reali.
Vedere una schermata industriale non significa poter comandare una centrale
Una HMI può mostrare livelli, portate, temperature, valvole e stato delle turbine. Una fotografia credibile di questi dati può derivare da un sistema reale, da una sessione registrata in precedenza, da un ambiente dimostrativo o da un accesso in sola lettura. Il valore probatorio cresce soltanto quando emergono una sessione autentica, i permessi effettivi, i comandi registrati e il riscontro dei loro effetti. Nemmeno premere un pulsante sul display garantisce che un PLC abbia eseguito l’ordine: possono intervenire autorizzazioni, interblocchi, logiche locali e sistemi di protezione.
Quattro livelli di prova: dalla schermata all’effetto sull’impianto
| Elemento osservato | Che cosa consente di affermare | Che cosa resta da accertare |
|---|---|---|
| Screenshot o video di una HMI | È disponibile un’immagine coerente con un’interfaccia industriale | Autenticità, impianto, data e sessione live |
| Sessione di accesso verificata | Un soggetto non autorizzato ha raggiunto il sistema indicato | Permessi di scrittura, percorso verso il processo |
| Comando registrato e accettato | Un comando è stato impartito ed elaborato dal sistema | Esecuzione effettiva, interblocchi, variazioni reali |
| Telemetria e conferma dell’operatore | Una modifica o anomalia ha avuto un effetto sull’impianto | Durata, impatto economico, sicurezza e attribuzione |
Criteri di lettura basati sulle distinzioni operative delle autorità FBI-CISA-NSA e partner e del Canadian Centre for Cyber Security. La tabella descrive il peso delle prove, non una classificazione ufficiale degli incidenti.
La prova migliore di questa differenza arriva da un bollettino del Canadian Centre for Cyber Security, che ricostruisce tre incidenti avvenuti nell’ottobre 2025. In un aeroporto un attaccante ha visto i dati di un sistema di misura dei serbatoi carburante senza poter manipolare i comandi. In un impianto idrico municipale un attore filorusso ha invece agito sulle valvole di pressione causando effetti minori sul servizio. In un essiccatoio per cereali sono stati modificati temperatura e umidità, ma non sono emerse prove di danni. Tre intrusioni, tre conseguenze diverse: il termine «accesso» da solo dice troppo poco.
Perché l’assenza di danni rivendicati è un indizio, non una prova di incapacità
Un gruppo che vuole intimidire governi e cittadini ha un forte incentivo a mostrare il risultato più eclatante disponibile. Se pubblica soltanto schermate e proclami, l’ipotesi di una capacità limitata acquista plausibilità.
E’ anche vero il contrario. L’assenza di una dimostrazione pubblica non prova che gli attaccanti non avessero permessi di scrittura: potrebbero aver evitato una manovra rischiosa, essere stati fermati dalle protezioni oppure aver prodotto anomalie note soltanto agli operatori.
Lo stesso vale per l’argomento «se avessero provocato conseguenze, lo sapremmo». Un danno grave, come una lunga interruzione di servizio, tenderebbe a lasciare riscontri esterni. Un allarme, una breve fermata o una riconfigurazione locale possono invece restare fuori dalle cronache. Ciò che si può affermare in assenza di riscontri è più semplice e più rigoroso: il danno specifico vantato dal gruppo non è stato dimostrato.
Il direttore generale dell’ANSSI, Vincent Strubel, nell’audizione alla commissione Difesa dell’Assemblea nazionale del 13 maggio 2026, ha descritto incursioni hacktiviste in piccoli impianti e ha ricordato un tentativo fallito di colpire la depurazione per dare l’impressione di avere compromesso la Senna durante i Giochi olimpici. È esattamente il rischio comunicativo di queste campagne: la falsa percezione di un sabotaggio può essere un risultato ricercato dagli attaccanti.
I danni veri esistono: le autorità li documentano senza attribuirli a ogni video
Ci sono stati danni per attacchi OT, ma limitati finora, come nel caso dei frigoriferi: con impatti solo sulle aziende colpite, non sulla popolazione o il sistema Paese.
Nelle raccomandazioni per energia e acqua aggiornate dal CERT-FR il 23 ottobre 2026, l’ANSSI riferisce che una di queste azioni ha fermato per alcune ore un parco eolico francese, con una perdita finanziaria per il gestore. In Canada le autorità hanno documentato una manipolazione delle valvole con effetti limitati sulla fornitura idrica. E il NCSC britannico segnala episodi di interruzione materiale limitata riconducibili al crescente targeting delle tecnologie OT. La capacità di provocare effetti fisici esiste nell’ecosistema degli hacktivisti; attribuirla a ciascuna rivendicazione senza prove è un’altra cosa.
Cosa devono fare gli operatori di centrali, acquedotti e impianti industriali
L’allerta nazionale c’è ma niente panico. L’intelligenza artificiale sta abilitando scoperte e sfruttamento di vulnerabilità a livelli mai visti prima; si stanno mostrando a rischio soprattutto dispositivi privi delle più elementari misure di sicurezaz.
Le misure richieste dalle autorità sono concrete e realizzabili anche nei piccoli impianti. Il CERT-FR indica anzitutto di eliminare l’esposizione pubblica delle interfacce HMI e degli accessi remoti, limitare le connessioni agli IP autorizzati e usare un tunnel VPN con autenticazione robusta. Per gli apparati che non possono essere protetti in questo modo raccomanda di scollegare l’accesso Internet e gestire localmente il processo. Vedi anche bollettino ACN dopo il caso frigoriferi.
Occorre poi sostituire le password predefinite o condivise, introdurre MFA dove supportata, aggiornare software di accesso remoto e applicare i correttivi disponibili. Va verificato il percorso che collega le schermate ai PLC e i privilegi di ciascun account di manutenzione: un pannello visibile da fuori può offrire più di quanto il proprietario immagini.
Infine, per capire rapidamente se c’è stata un’intrusione, è necessario conservare log indipendenti dall’HMI, sorvegliare i cambi di modalità e di setpoint, documentare gli accessi dei manutentori e provare la gestione manuale e il ripristino delle configurazioni. La verifica tecnica è anche una difesa dalla propaganda: permette di descrivere le conseguenze reali, comunicarle con precisione e togliere agli attaccanti il monopolio del racconto.







Partecipa alla community