


La crescente diffusione degli strumenti di intelligenza artificiale viene sfruttata dai criminali informatici per distribuire malware attraverso applicazioni desktop contraffatte.
A documentare una nuova campagna è Check Point Research (CPR), che ha individuato un’attività denominata Yoba, progettata per indurre gli utenti Windows a scaricare falsi programmi associati a ChatGPT e Claude.
L’analisi descrive una catena d’infezione che combina repository GitHub fraudolenti, eseguibili legittimi firmati digitalmente e tecniche di caricamento malevolo delle librerie (DLL sideloading).

Fonte: CPR.
I progetti individuati si presentano come applicazioni desktop o versioni di strumenti di intelligenza artificiale, utilizzando denominazioni come GPT-5.6 Sol, GPT-6 Astra e Claude Opus. I repository vengono accompagnati da pagine web che descrivono le presunte funzionalità dei programmi e rimandano al download di archivi ZIP contenenti gli installer.
La loro visibilità nei risultati di ricerca rappresenta un elemento importante della strategia, probabilmente favorita da tecniche di SEO poisoning, con cui gli aggressori cercano di posizionare contenuti fraudolenti tra i primi risultati restituiti dai motori di ricerca.

Fonte: CPR.
Indice degli argomenti
ChatGPT e Claude: eseguibili autentici usati per caricare librerie malevole
Gli archivi distribuiti (“GPT-6-Astra Setup.zip” in figura) contengono eseguibili legittimi associati ai software di OpenAI e Anthropic, insieme a una libreria malevola denominata “winmm.dll”.
La presenza di un file autentico e firmato digitalmente può contribuire a trasmettere una falsa sensazione di sicurezza, ma la firma dell’eseguibile non garantisce l’integrità degli altri componenti presenti nella stessa cartella.
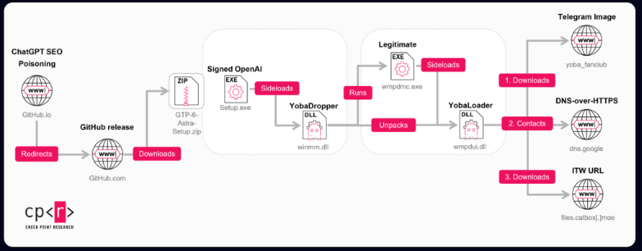
Fonte: CPR.
Infatti, quando viene avviato “Setup.exe” (l’eseguibile firmato OpenAI), il programma può caricare la libreria malevola presente secondo la tecnica, conosciuta come DLL sideloading, che sfrutta proprio il comportamento di applicazioni legittime per eseguire codice non autorizzato.
Il problema, quindi, non consiste nella compromissione del programma originale, ma nell’utilizzo di un eseguibile autentico come veicolo per attivare una componente esterna controllata dagli attaccanti.
Check Point identifica la prima componente della catena come YobaDropper (“winmm.dll”). Il suo codice contiene controlli progettati per ostacolare l’analisi automatizzata, tra cui verifiche sul nome del processo ospitante e sul layout della tastiera del sistema.
Questi controlli possono contribuire a limitare l’esecuzione in determinati ambienti di analisi e a selezionare i sistemi da colpire. Nella fattispecie vengono escluse dall’infezione alcune configurazioni linguistiche associate a Paesi della Comunità degli Stati indipendenti, con un’eccezione esplicita per l’Ucraina.
Dopo l’esecuzione, il dropper crea la directory “C:\ProgramData\WMProcess”, nella quale copia un eseguibile legittimo di Windows Media (“WMPDMC.exe”). Nella stessa posizione viene depositata una seconda libreria malevola “wmpdui.dll” (il payload di secondo stadio), identificata come YobaLoader.
La persistenza viene ottenuta attraverso un’attività pianificata di Windows configurata per avviare il componente dopo il riavvio del sistema. Per rendere l’attività meno sospetta, vengono utilizzati riferimenti a Microsoft Corporation e una descrizione che richiama la raccolta di metadati per Windows Media Player.
Telegram e DNS dinamico per evitare infrastrutture facilmente individuabili
Un altro elemento significativo riguarda la comunicazione con l’infrastruttura di comando e controllo. YobaLoader non si affida esclusivamente a un server C2 tradizionale. Il malware consulta invece un canale Telegram e recupera l’indirizzo dell’immagine utilizzata come profilo del canale.
Una parte dei dati dell’immagine viene quindi impiegata come seme per generare dinamicamente il nome di un dominio basandosi su tre elenchi di parole del dizionario. In pratica il sistema utilizza liste di parole organizzate in aggettivi, sostantivi e verbi, aggiungendo un valore numerico al nome generato.
In questo modo, gli aggressori possono modificare il dominio di riferimento intervenendo sull’immagine del canale Telegram. Il report documenta inoltre anche l’impiego di servizi come Tor, Catbox e per evitare infrastrutture di comando e controllo dedicate.
Il report documenta inoltre anche l’impiego del servizio DoH (DNS over HTTPS) per effettuare interrogazioni DNS attraverso connessioni HTTPS e rendere più difficile distinguere il traffico malevolo dalle normali comunicazioni web.
Il payload osservato è un miner, ma la minaccia può evolvere
Il payload finale individuato dai ricercatori è un miner di criptovalute basato su XMRig. Questo software utilizza le risorse di elaborazione della macchina compromessa per generare criptovalute a vantaggio degli attaccanti, con possibili conseguenze sulle prestazioni del dispositivo, sui consumi energetici e sulla stabilità del sistema.
La rilevanza della campagna, tuttavia, non si limita al mining. La struttura modulare di YobaDropper e YobaLoader permette di utilizzare la stessa catena per distribuire payload differenti.
Un’evoluzione potrebbe quindi prevedere il caricamento di strumenti per il furto delle credenziali, trojan ad accesso remoto o altre minacce.
La campagna Yoba dimostra che la presenza di un eseguibile autentico, una firma digitale valida o un repository ospitato su una piattaforma conosciuta non sono sufficienti a garantire la sicurezza di un pacchetto software.
Gli utenti dovrebbero scaricare ChatGPT e Claude esclusivamente dai siti ufficiali dei rispettivi sviluppatori o dagli store riconosciuti, evitando installer pubblicati da repository non verificati e diffidando delle versioni commerciali particolarmente accattivanti.







Partecipa alla community