


Per compromettere centinaia di impianti non serve necessariamente violare centinaia di reti. Può bastare una debolezza condivisa: un sistema di controllo esposto su Internet, una credenziale utilizzata su più dispositivi o un accesso remoto non adeguatamente protetto.
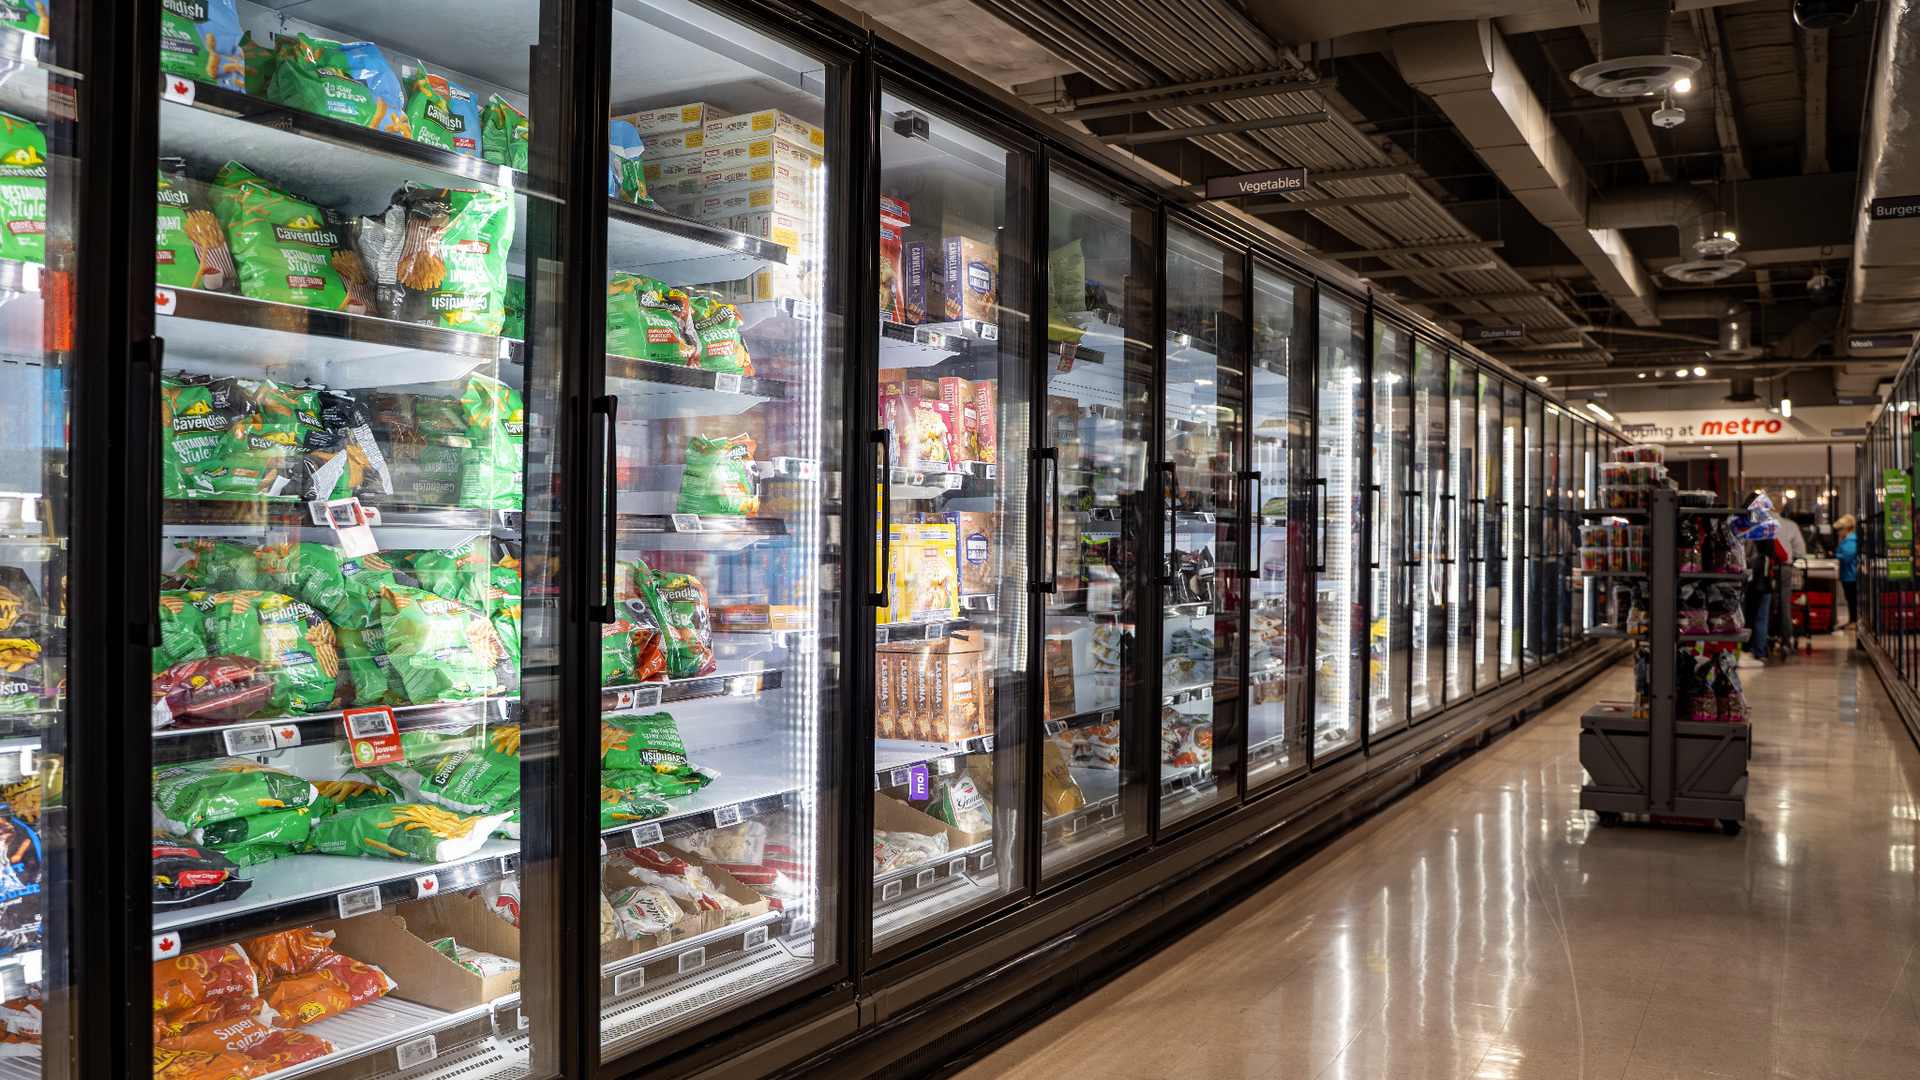
È il rischio sistemico che l’attacco dell’11 e 12 ottobre ai supermercati francesi ha riportato al centro dell’attenzione: centinaia di centraline di refrigerazione sono state manipolate, provocando lo sbrinamento forzato dei banchi frigoriferi e ingenti perdite di prodotti alimentari.
La modalità esatta dell’intrusione non è stata ancora confermata, ma il caso evidenzia un problema che va ben oltre la grande distribuzione: quando gli impianti connessi condividono tecnologie, configurazioni e modalità di accesso, una debolezza locale può assumere dimensioni sistemiche.
Per questo, la sicurezza OT non può essere affidata soltanto ai controlli tecnici o ai singoli manutentori. È una questione di governance, che coinvolge operations, fornitori e vertici aziendali.
Indice degli argomenti
Una notte, sei insegne
Nella notte tra domenica 11 e lunedì 12 ottobre, a negozi chiusi, qualcuno ha preso il controllo delle centraline di refrigerazione di centinaia di supermercati francesi e ha attivato lo sbrinamento forzato. Alcuni banchi sono rimasti a 50 °C per circa sei ore. Al mattino il personale ha trovato la merce fresca e surgelata da buttare, e in alcuni punti vendita si erano sviluppati principi d’incendio.
I danni sono concreti: 270.000 euro di merce persa in due soli negozi di Haguenau, in Alsazia, e una stima del CEO di Intermarché che arriva a decine di milioni di euro a livello nazionale in un solo giorno.
Non risultano dati sottratti né richieste di riscatto, e finora nessuno ha rivendicato l’attacco. C’è chi ipotizza un semplice atto vandalico, chi hacktivisti filorussi, ma per la lezione che se ne ricava cambia poco. È un caso che merita attenzione non per la sua spettacolarità, ma per la sua banalità, è stata usata una funzione prevista dall’impianto.
Un unico bersaglio
Le ricostruzioni pubblicate finora descrivono un quadro tecnico semplice. Le centraline erano raggiungibili direttamente da internet, spesso per consentire la manutenzione da remoto. Secondo diversi ricercatori, il login predefinito prevedeva l’utente “admin” e una password pari alla data del giorno: in una data notte, la stessa password apriva tutte le centraline di quel tipo, di qualsiasi insegna.
Su due dei modelli coinvolti, i System Manager SM800 e SC355, la società francese Synacktiv aveva pubblicato già nel maggio 2023 un bypass dell’autenticazione basato su un codice giornaliero ricavato dalla data. Danfoss aveva risposto che quei prodotti erano fuori supporto, nessuna patch, solo la raccomandazione di limitare l’accesso di rete. A quella falla non è mai stato assegnato un identificativo CVE.
Né Danfoss né l’ANSSI hanno confermato che è stata quella la via d’ingresso, ma tra la sua pubblicazione e l’attacco sono passati esattamente 41 mesi. Per i modelli più recenti le correzioni esistono, eppure Danfoss stessa indica tra le unità colpite apparati con firmware non aggiornato. Ad agosto una scansione riportata da Infosecurity Magazine contava 3.726 centraline Danfoss di quella famiglia raggiungibili da internet, e a due giorni dall’attacco Reuters ne trovava ancora almeno 4.500 visibili. Non si tratta poi di un solo produttore: secondo l’agenzia francese per la cybersicurezza, sono coinvolti anche apparati Copeland e Dixell.
Ne ricavo tre lezioni, tecniche prima ancora che strategiche:
- Fuori supporto non vuol dire fuori servizio: Un impianto di refrigerazione può restare installato per quindici o vent’anni. Quando il produttore smette di aggiornarlo, il rischio non si chiude, passa interamente a chi lo usa.
- Una falla senza CVE, per molti processi, non esiste: Gli scanner e le dashboard di vulnerability management che partono dagli identificativi CVE semplicemente non la vedono.
- Centinaia di negozi erano un solo bersaglio: Non perché fossero collegati tra loro, ma perché condividevano la stessa chiave. La domanda da portare in consiglio di amministrazione non è quante sedi abbiamo, ma quanti domini di fiducia abbiamo davvero e quale chiave li apre tutti. Una credenziale condivisa, un fornitore con accesso a tutti i siti o una piattaforma di gestione centralizzata possono trasformare cento sedi in una sola.
Il segnale c’era, ma andava guardato dall’alto
Per chi difende, l’aspetto più insidioso è che nei registri, con ogni probabilità, l’attacco somiglia a un normale intervento di manutenzione, un accesso riuscito al primo tentativo e un comando previsto dal costruttore. Nessun malware da intercettare, nessun tentativo fallito, nessuna firma da riconoscere. Gli attaccanti stanno imparando a lavorare sottosoglia, e gli strumenti pensati per riconoscere ciò che è malevolo non vedono ciò che è legittimo ma fuori contesto.
Il segnale, però, c’era, lo stesso comando, nella stessa notte, su centinaia di negozi. Un singolo punto vendita non poteva coglierlo, chi osserva molti impianti insieme sì. Nel monitoraggio OT gli indicatori utili sono comportamentali: un login riuscito fuori orario su una console di refrigerazione, uno sbrinamento manuale alle tre di notte, una modifica dei setpoint che si ripete su più siti in pochi minuti. Non è la firma di un tecnico, è quella di uno script.
C’è poi un punto che tocca direttamente la sicurezza alimentare. Secondo quanto riportato, le ricerche pubblicate quest’estate dal Team82 di Claroty su centraline di refrigerazione, comprese alcune Danfoss, mostrano che un apparato compromesso può alterare il funzionamento dell’impianto continuando a mostrare temperature regolari. Spesso la stessa centralina regola il freddo, lo registra e fa scattare l’allarme: se viene compromessa, anche il registro HACCP che certifica la catena del freddo può diventare falso.
Chi controlla e chi è controllato non possono essere lo stesso sistema, e sonde o data logger indipendenti diventano un controllo di sicurezza, non solo di qualità.
Due strade per lo stesso scaffale vuoto
Il caso francese non è isolato, e il nostro team lo ha messo in relazione con altri due episodi. Nello stesso fine settimana Ahold Delhaize, gruppo olandese-belga della distribuzione, ha comunicato un problema di sicurezza nella propria rete e ha spento alcuni sistemi per precauzione. Si sono fermati centri di distribuzione nei Paesi Bassi e in Belgio, i siti delle insegne statunitensi sono andati offline e Albert Heijn ha avvertito di possibili mancanze, soprattutto sul fresco.
A fine agosto, negli Stati Uniti, diversi commissariati militari, i supermercati delle basi, avevano perso il surgelato per interruzioni della refrigerazione mai spiegate. In una base i congelatori erano entrati tutti in modalità sbrinamento.
Va detto con chiarezza, non c’è alcuna prova che questi episodi siano collegati. Ahold Delhaize ha escluso legami con la Francia e l’agenzia olandese NCSC non li ritiene probabili, il Dipartimento della Difesa americano non ha indicato una causa e la base in questione ha parlato di guasto alle apparecchiature. Ma per chi governa il rischio l’effetto conta quanto la causa, e in poche settimane la filiera alimentare ha mostrato i suoi due punti di strozzatura:
- la catena del freddo, che se viene manipolata distrugge la merce dentro il negozio;
- la logistica, che se si ferma, anche solo per precauzione, impedisce alla merce di arrivarci.
È l’effetto domino che rende questi incidenti un tema di filiera: quando la logistica di un distributore si ferma, restano senza ordini anche fornitori che non hanno subito alcuna intrusione.
In entrambi i casi il primo a sparire è il fresco, il prodotto con la vita più breve e il margine d’errore più stretto. La domanda decisiva, allora, non è soltanto tecnica: per quante ore un’azienda sa operare in modalità degradata prima che il problema diventi visibile ai clienti?
Il caso italiano: tecnologia comune, governance frammentata
In Italia, a oggi, non risultano evidenze pubbliche di impianti colpiti. Ma le stesse famiglie di centraline sono diffuse in tutta Europa, e un elemento del caso francese riguarda da vicino il nostro mercato. Le insegne con più punti vendita coinvolti, cioè Intermarché dei Mousquetaires, Coopérative U ed E.Leclerc, sono reti di imprenditori indipendenti: la tecnologia è comune, ma la gestione degli impianti è spesso decisa negozio per negozio, dal manutentore locale.
È una nostra lettura, non una prova. Descrive però bene anche gran parte della GDO italiana, organizzata in cooperative e reti di affiliati. In un modello così la catena è solida quanto il punto vendita gestito peggio, e a un attaccante basta trovare quello.
Il tema, poi, non riguarda solo la grande distribuzione. Ogni azienda è ormai un’azienda OT, anche quando non lo sa: la climatizzazione di uffici e ospedali, il raffreddamento del data center, i varchi d’accesso, le telecamere, il magazzino automatico, le celle frigorifere della mensa. Sono sistemi gestiti dal facility management o da un fornitore esterno, collegati alla rete da chi aveva bisogno di raggiungerli da remoto, e spesso invisibili a chi fa sicurezza.
Il quadro normativo spinge nella stessa direzione. La NIS2, recepita con il D.lgs. 138/2024, include la produzione e la distribuzione alimentare tra i settori critici, limitatamente all’ingrosso e alla produzione industriale; per la GDO il perimetro va valutato caso per caso, a partire da logistica e distribuzione. Dove si applica, chiede gestione degli asset e sicurezza della catena di fornitura, e chiama in causa direttamente gli organi di amministrazione.
Il Cyber Resilience Act, dall’11 settembre scorso, obbliga i fabbricanti a segnalare le vulnerabilità attivamente sfruttate. Gli obblighi di sicurezza fin dalla progettazione, però, si applicheranno solo dal dicembre 2027 e non rimetteranno in sicurezza ciò che è già installato: per il parco esistente, la responsabilità resta di chi lo usa.
Il “giorno dopo” non sarà spettacolare
Tre giorni prima dell’attacco, Axios ha raccontato che i vertici di diverse aziende di intelligenza artificiale stanno simulando in privato la reazione pubblica e politica a un primo evento catastrofico legato all’AI. Lo scenario che temono è con ogni probabilità un grande cyberattacco contro servizi essenziali: finanza, connettività, energia, acqua. Molti di loro, scrive Axios, lo considerano inevitabile.
Non c’è alcuna evidenza che in Francia sia stata usata l’intelligenza artificiale, e non è servita. Il caso francese, però, mostra che forma potrebbe avere quel “giorno dopo”: non un blackout cinematografico, ma un evento diffuso su centinaia di siti ordinari, causato da dispositivi che nessuno considerava informatica.
È proprio qui che l’AI abbassa la soglia. Trovare migliaia di apparati esposti e ripetere su ciascuno la stessa sequenza è il lavoro ripetitivo che l’automazione, e sempre più gli agenti AI, sanno fare meglio. Il tempo tra la pubblicazione di una debolezza e il suo sfruttamento su larga scala si accorcia, e anche la difesa deve usare automazione e intelligenza artificiale, con il controllo umano, per trovare i propri impianti esposti prima che lo faccia qualcun altro.
Cosa fare adesso
Il caso francese lascia un’indicazione chiara, la partita si gioca prima dell’attacco, quando l’informazione per difendersi è già pubblica.
Affiancando un’organizzazione con impianti connessi occorre sempre partire da quattro domande che ogni azienda dovrebbe potersi porre con serenità.
- Sappiamo quali impianti, sensori e controller sono in rete, e dove? Con modello, firmware e stato di supporto, comprese sedi affiliate e fornitori.
- Qualche interfaccia di gestione è raggiungibile da internet? L’obiettivo è zero, verificato dall’esterno in modo continuo.
- Un problema sulla rete impianti può raggiungere casse, vendite online e sistemi centrali? Zone e canali di comunicazione autorizzati, secondo la IEC 62443, sono spesso l’unico controllo possibile sui dispositivi fuori supporto.
- Chi accede da remoto, con quali credenziali e con quali controlli? Servono credenziali uniche, autenticazione forte, accessi a tempo e sessioni registrate.
E una domanda in più: se una centralina mentisse sulle temperature, ce ne accorgeremmo? Allarmi e registri HACCP devono essere indipendenti dalla centralina.
Le risposte disegnano il percorso che proponiamo ai nostri clienti, in tre passi e senza fermare l’operatività. Il primo è conoscere l’esposizione reale, anche partendo da un campione di siti. Il secondo è ridurla, con la segmentazione, regole chiare per gli accessi dei fornitori e un piano di aggiornamento condiviso con loro. Il terzo è presidiarla 24 ore su 24, 365 giorni l’anno, con il nostro SOC.
Nessuna misura garantisce che un attacco non avvenga: conta accorgersene in pochi minuti, contenerlo senza spegnere l’impianto e ripristinare configurazioni affidabili.
Per le imprese industriali, l’iperammortamento 2026-2028 può rendere più sostenibili questi investimenti, previa verifica dei requisiti tecnici e fiscali.
Soprattutto, la sicurezza degli impianti non può restare delegata all’IT. Riguarda produzione e operations, chi firma i contratti di manutenzione, chi governa il rischio e, in ultima istanza, il consiglio di amministrazione.
Per anni abbiamo associato il rischio cyber alla perdita di dati; oggi si può perdere il controllo dei processi fisici su cui si regge il business. Riportarlo nelle mani giuste è prima di tutto una scelta di governance.




Partecipa alla community