


Una nuova campagna malware individuata da Bitdefender riporta l’attenzione su un problema particolarmente insidioso della sicurezza Android: si chiama Midnight Mimosa e, a differenza delle comuni infezioni che richiedono il download o l’installazione di un’applicazione malevola, arriva direttamente preinstallato nel firmware di alcuni smartphone economici basati su piattaforme MediaTek.
Il malware è quindi presente sul dispositivo prima ancora che l’utente lo accenda per la prima volta e non può essere semplicemente disinstallato.
Indice degli argomenti
Un componente di sistema con privilegi elevati
Il cuore dell’operazione è un’applicazione di sistema individuata inizialmente con il nome com.android.system.lite, ma successivamente osservata anche con altre denominazioni (com.android.sys.prot, com.android.sys.gmsprot, com.android.sys.bcprot).
Il componente è firmato a livello di piattaforma, opera con privilegi di sistema Android e può installare e rimuovere applicazioni senza richiedere l’intervento dell’utente. Può inoltre concedere permessi ad altre applicazioni e scaricare codice da remoto.
Bitdefender avrebbe individuato almeno 32 applicazioni utilizzate come payload, tra cui falsi strumenti per il blocco delle applicazioni, applicazioni meteo, file manager, strumenti OCR ed editor audio.
Lo stesso codice fraudolento sarebbe stato riscontrato anche in 13 app dello store di Google.

Fonte: Bitdefender.
Uno degli aspetti più interessanti della campagna riguarda il tentativo di aggirare le difese del dispositivo. Prima dell’installazione di un payload, Midnight Mimosa può disabilitare temporaneamente Google Play Store per evitare eventuali controlli del Play Protect, per riattivarlo subito dopo.
Il malware dispone, inoltre, di meccanismi che consentono di modificare dinamicamente i payload presenti sul dispositivo, riducendone la permanenza e rendendo più difficile l’individuazione.
Un modello criminale basato sulla monetizzazione
L’obiettivo principale osservato dai ricercatori sembrerebbe essere prevalentemente economico.
I dispositivi compromessi possono essere utilizzati per generare pubblicità e clic fraudolenti, attraverso applicazioni apparentemente innocue che visualizzano annunci in modo furtivo anche che quando l’utente non utilizza il telefono.
Midnight Mimosa può, inoltre, trasformare gli smartphone in proxyware controllati da remoto, inserendoli all’interno di botnet che possono essere utilizzate anche per attività DDoS. Il dispositivo della vittima diventa così una risorsa sfruttabile dagli operatori senza che il proprietario ne sia consapevole.
L’accesso privilegiato consentirebbe, inoltre, agli operatori di modificare o espandere i payload in un secondo momento.
Anche l’Italia è nel mirino di Midnight Mimosa
La portata dell’operazione è significativa. Bitdefender afferma di aver osservato Midnight Mimosa, nell’arco di circa due anni, su migliaia di dispositivi distribuiti in oltre 150 Paesi. Tra le nazioni con il maggior numero di rilevamenti figurano Messico, Francia e Italia, seguite da Stati Uniti, Germania, Brasile e Spagna.
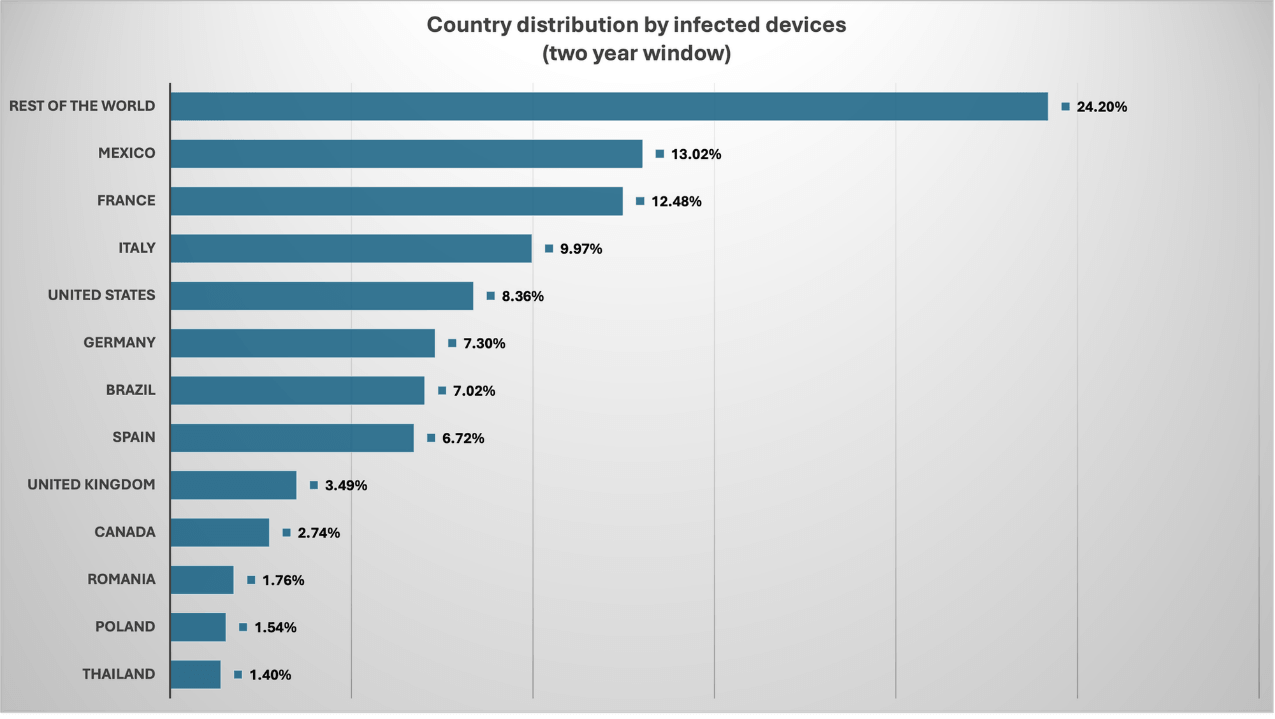
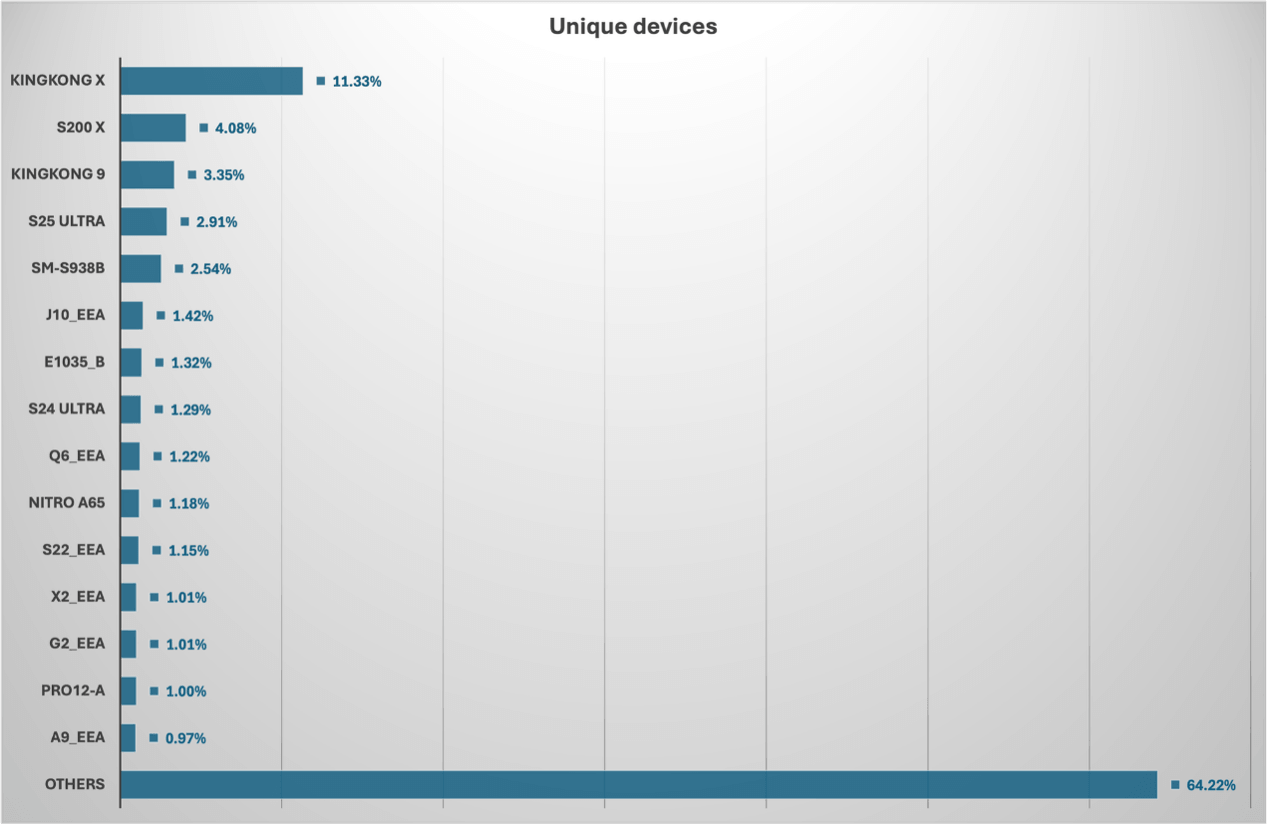
Fonte: Bitdefender.
Il problema della supply chain
Particolarmente delicato è il punto in cui il malware viene inserito nel dispositivo. Bitdefender conferma che l’infezione è presente nella ROM, ma non identifica con certezza l’attore responsabile dell’inserimento. Potrebbe trattarsi di un produttore ODM, di un integratore del firmware, di un intermediario logistico o di un altro soggetto della catena di fornitura.
I ricercatori hanno inoltre rilevato firmware firmati con certificati riconducibili a Shenzhen Zediel Co., Ltd, precisando però che questo elemento non dimostra alcun coinvolgimento dell’azienda nella distribuzione o nella conoscenza del malware.
Midnight Mimosa evidenzia un limite importante del tradizionale modello di sicurezza mobile. Se la compromissione avviene a livello firmware, prima della configurazione dello smartphone, l’utente non ha alcuna possibilità di prevenire l’infezione attraverso comportamenti prudenti come evitare il download di APK sospetti o utilizzare esclusivamente il Google Play Store.
In questo scenario la sicurezza deve necessariamente estendersi alla catena di fornitura, al firmware e all’integrità del dispositivo, perché il telefono può arrivare nelle mani dell’utente già compromesso.
Il report di Bitdefender Labs contiene una sezione specifica con tutti i dettagli sul funzionamento interno del malware, sui componenti utilizzati e sull’infrastruttura di comando e controllo.





Partecipa alla community